Windows Log Inspector
自我解释的事件日志
无需猜测即可阅读 Windows 事件日志。打开实时频道、从另一台电脑带来的 .evtx 文件甚至损坏的日志,解释每个事件 ID 的含义,实时提醒您。免费试用。
Full seller details: Legal information.
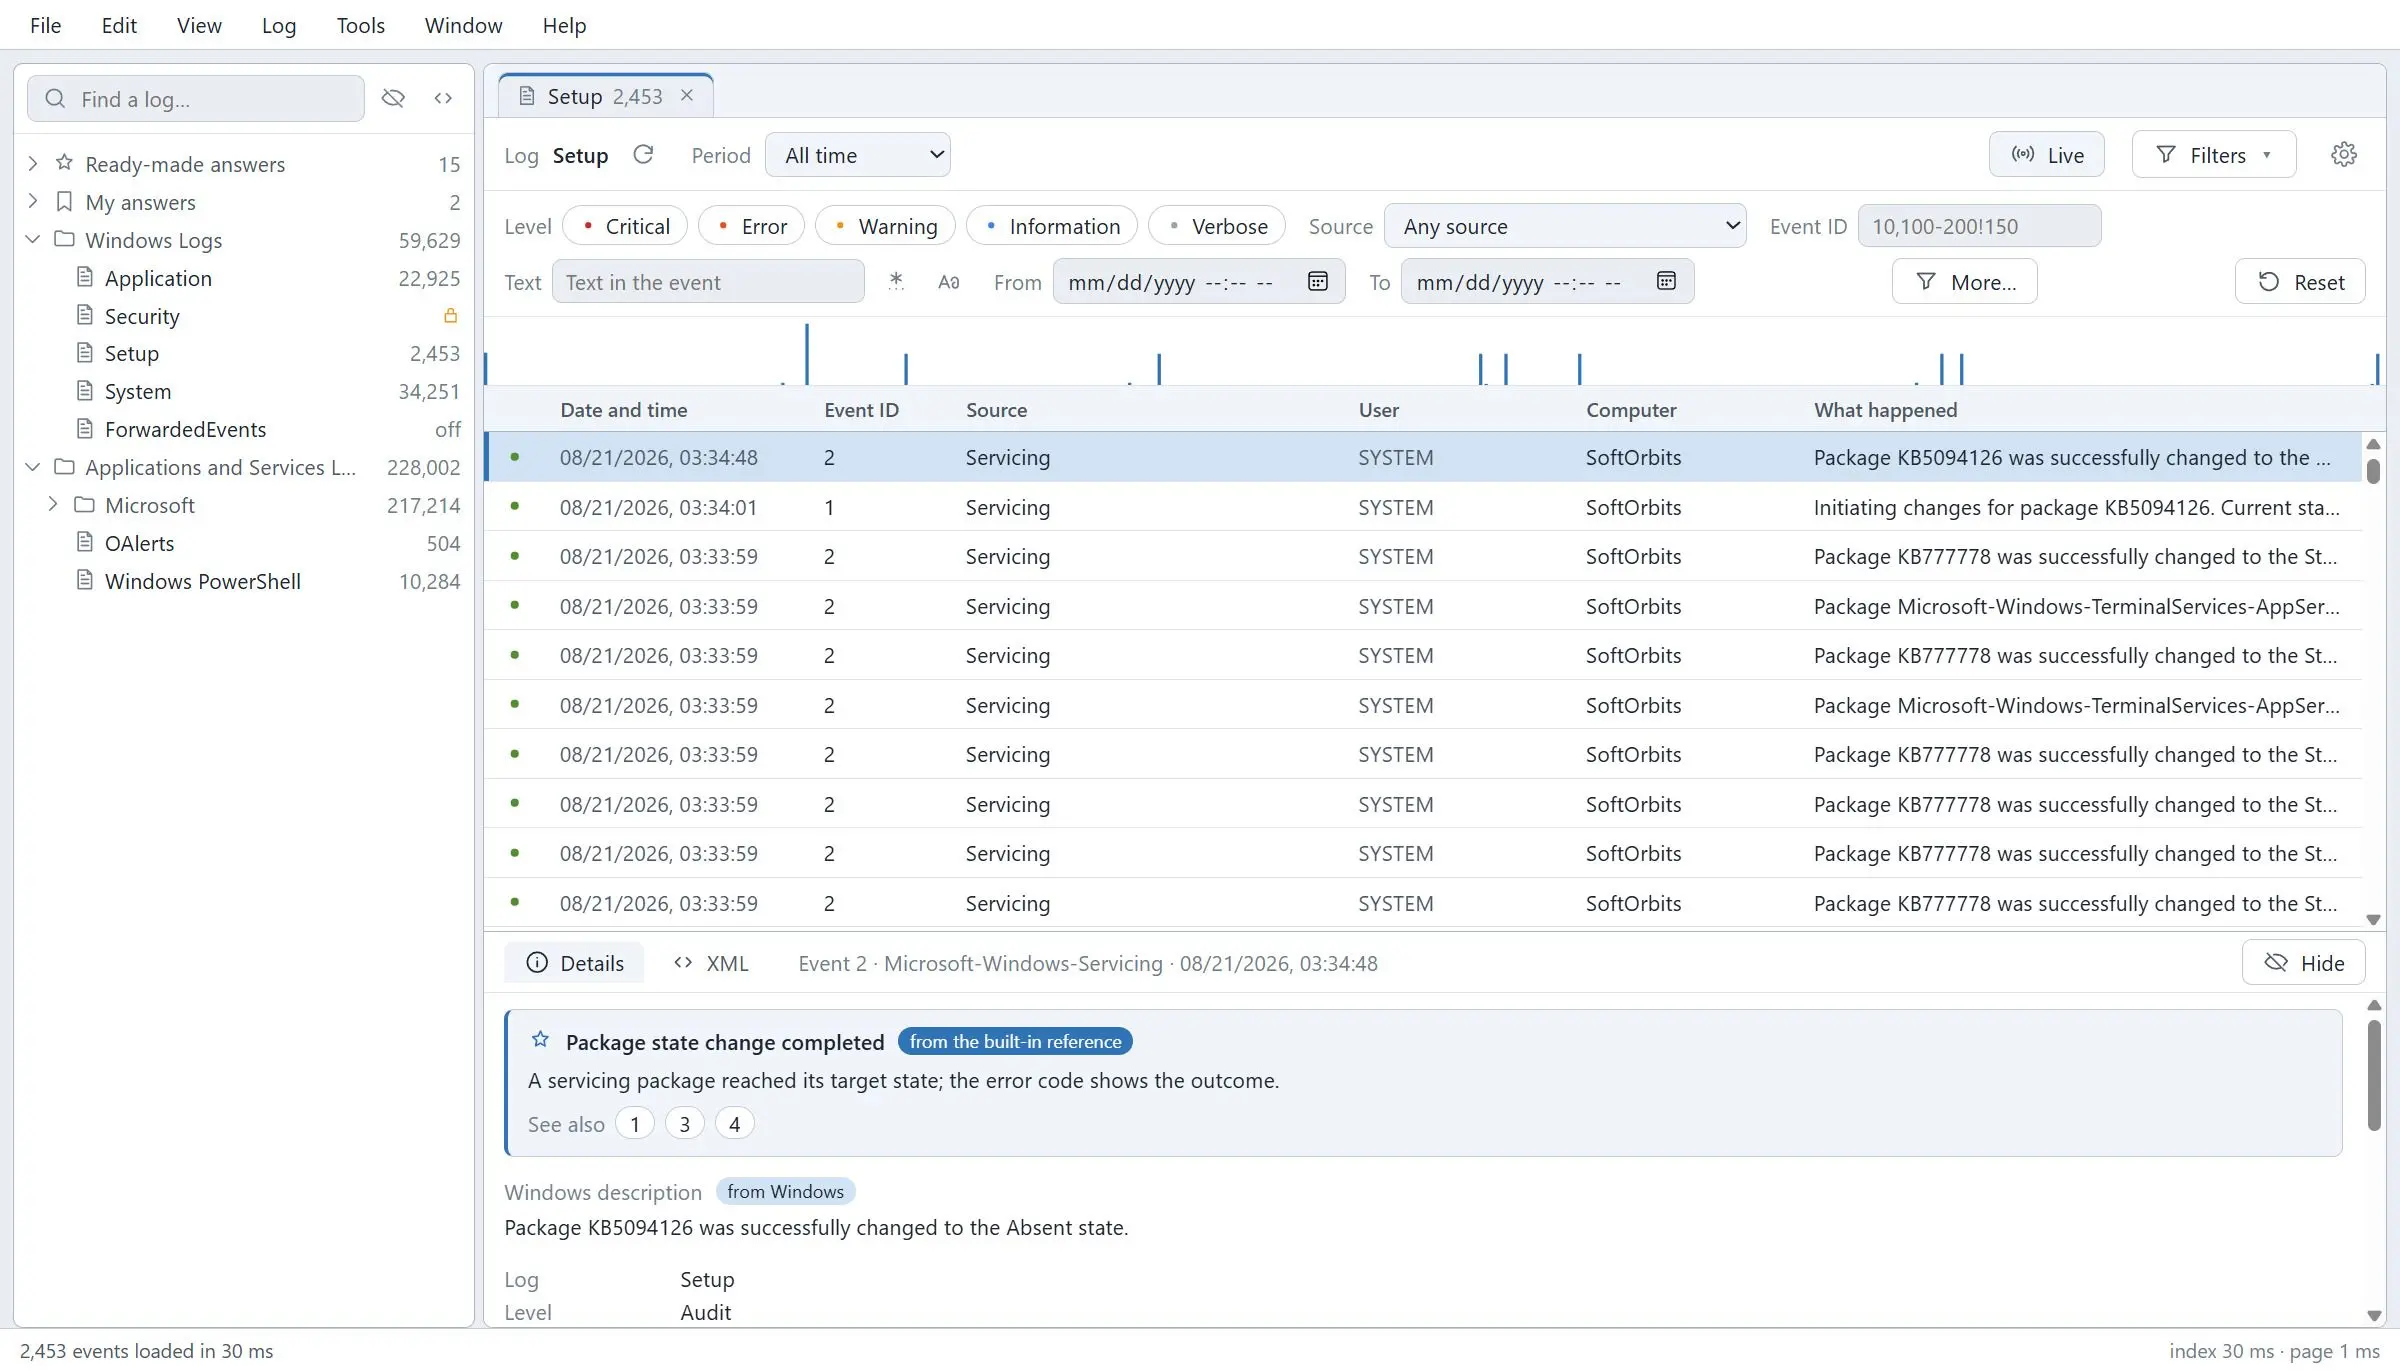
打开直播频道或从另一台计算机转移的 .evtx 文件,将 300 000 条记录减少到少数重要的记录,并用简单的英语阅读事件 ID 的含义,而不是搜索它。
日志不是难的部分。数字墙是
一台机器崩溃了,一个服务死了,有人进入了,答案就在事件日志中的某个地方。您会看到一个没有任何意义的数字列表、一个需要花一分钟时间思考的过滤器对话框,以及 - 当日志来自另一台计算机时 - "无法找到事件 ID 的描述"这一行。最后一个不是错误:消息文本位于提供程序的 DLL 中,并且您的计算机上未安装该提供程序。无论如何,它都会读取该文件,并带有自己的引用,因此即使 Windows 对此没有任何说明,该事件也有意义。
How to use it
打开你有的任何东西
首先是直播频道 - 应用程序、系统、安全、设置以及应用程序和服务下的每个日志。然后是 .evtx 和 .evt 文件:去年的存档、同事压缩并通过电子邮件发送的日志、从不再启动的机器上取下的文件。无需先导入或转换任何内容。
将其缩减为几行重要的内容
过滤器作为查询传递给 Windows,而不是事后应用,因此根据我们自己的测量,34 232 条记录中有 615 条在 49 毫秒内返回。搜索文本,将两个日志合并到一个按时间排序的时间线中,并将选项卡及其过滤器保存为工作区,您可以在下周重新打开而不是重建。
了解该事件的实际含义
内置的 181 篇文章参考以普通语言解释了常见事件并解码了它们的参数 - 登录类型 3 是什么、为什么 4625 有状态代码、6008 说明了机器如何故障。在实时 Windows 11 日志中,它覆盖了 94.6% 的条目。
Benefits
人们为什么使用它
大日志保持响应
一个包含 300 000 条记录的文件在大约四秒内完成索引,并在分页时占用 9 MB 的空间。跳转到 34 000 个事件通道中的任何点都需要个位数毫秒。没有任何东西会被加载到内存中,而你却没有看到。
导出到继续工作的地方
CSV、Excel、HTML 和 PDF 格式的报告,并在需要查询或保存事件时直接进入 Microsoft SQL Server:3.5 秒内有 23 317 个事件出现在表中,随后由独立客户端验证行数。
您的设置在重新启动后仍然有效
选项卡、源和过滤器保存为工作区文件,并且可以将选择冻结到快照中以继续发送。只需双击即可重新展开调查,而不是从内存中重建相同的过滤器二十分钟。
常见问题解答
System Requirements
Windows Log Inspector
Languages
3.2
72 Mb
June 21, 2026
- Windows 11/10/8.1/8/7 (32/64 bit)
- Intel i3, AMD Ryzen 5 or above
- 4 GB of RAM or above
- NVIDIA® GeForce® series 8 and 8M, Intel® HD Graphics 2000, Quadro FX 4800, Quadro FX 5600, AMD Radeon™ R600, Mobility Radeon™ HD 4330, Mobility FirePro™ series, Radeon™ R5 M230 or higher graphics card with up-to-date drivers
- 1280 × 768 screen resolution, 32-bit color
- 1 GB of free hard disk space or above
GRT requirements trial note