Windows Log Inspector
Protokoly událostí, které se samy vysvětlují
Čtěte protokoly událostí Windows bez hádání. Otevírá živé kanály, soubory .evtx přenesené z jiného počítače a dokonce i poškozené protokoly, vysvětluje, co každé ID události znamená, upozorňuje vás v reálném čase. Bezplatná zkušební verze.
Full seller details: Legal information.
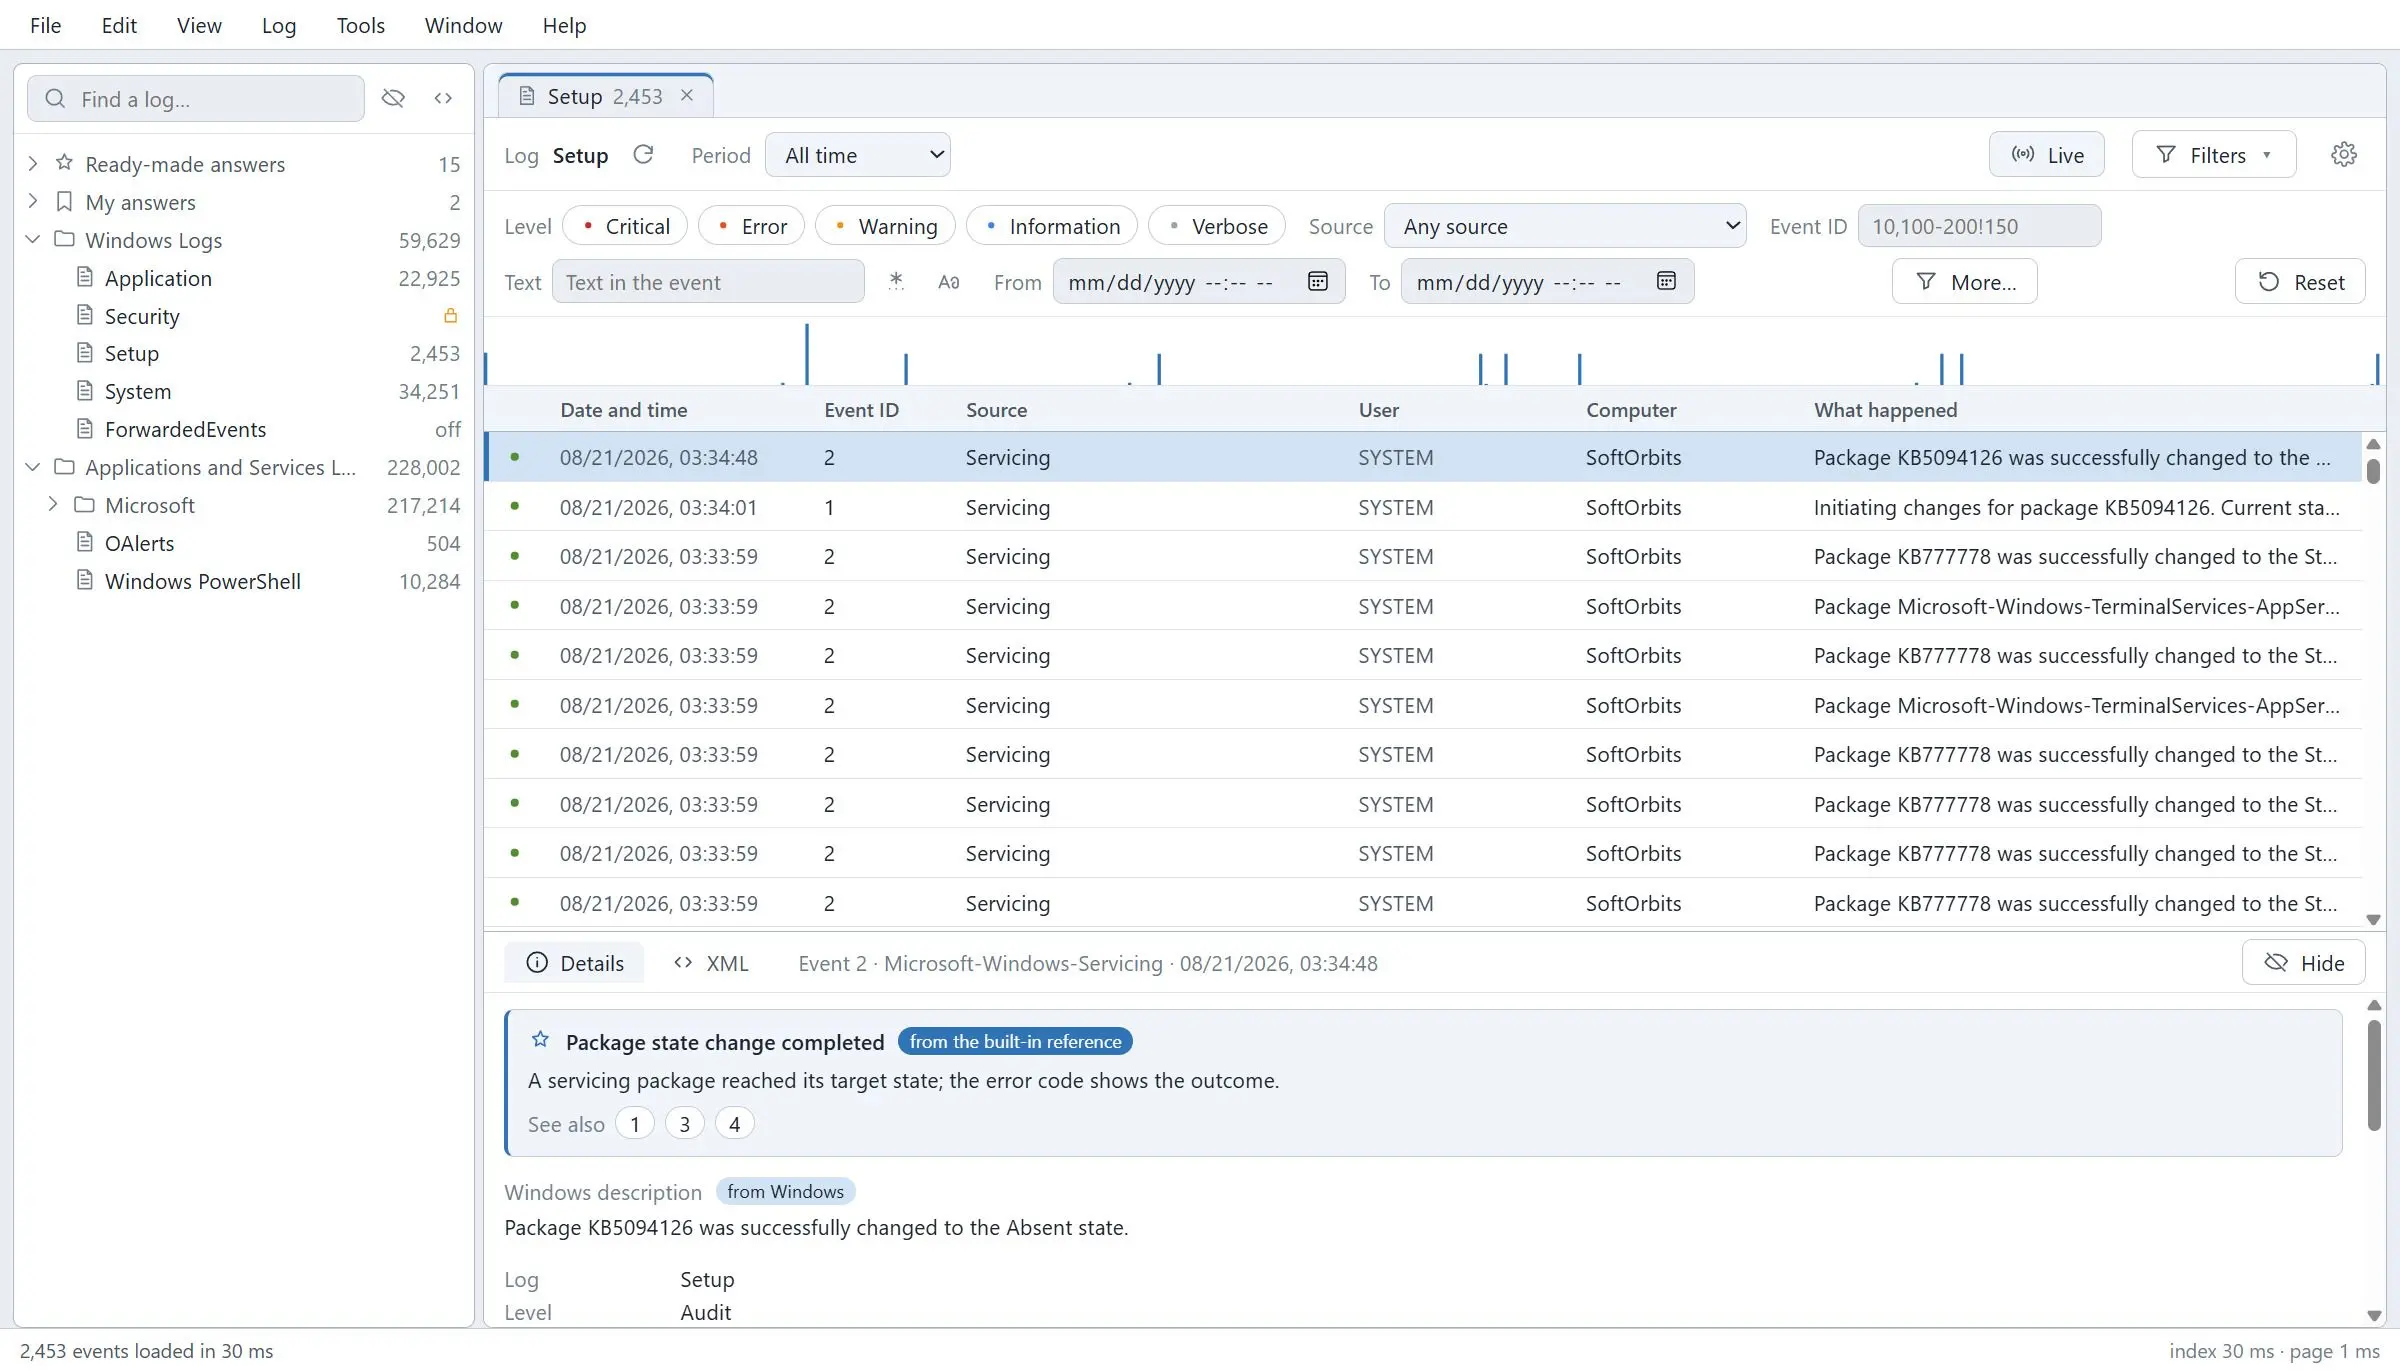
Otevřete živý kanál nebo soubor .evtx přenesený z jiného počítače, ořízněte 300 000 záznamů na těch pár, na kterých záleží, a místo hledání si přečtěte, co ID události znamená v jednoduché angličtině.
Protokol není to nejtěžší. Zeď čísel je
Stroj havaroval, služba zemřela, někdo se dostal dovnitř a odpověď je někde v protokolu událostí. Setkáte se tam se seznamem čísel bez připojeného významu, dialogem filtru, který trvá minutu na přemýšlení, a - v okamžiku, kdy přišel protokol z jiného počítače - řádek "Popis ID události nelze nalézt". To poslední není chyba: text zprávy je uložen v knihovně DLL poskytovatele a na vašem počítači tento poskytovatel není nainstalován. To stejně přečte soubor a nese svůj vlastní odkaz, takže událost má význam, i když k ní Windows nemá co říct.
How to use it
Otevřete, co máte
Nejprve živé kanály - Aplikace, Systém, Zabezpečení, Nastavení a každý protokol v části Aplikace a služby. Pak soubory .evtx a .evt: archiv z minulého roku, protokol, který kolega zazipoval a poslal e-mailem, soubor stažený z počítače, který se již nenabootuje. Nic se nemusí nejprve importovat ani převádět.
Omezte to na pár řádků, na kterých záleží
Filtry jsou systému Windows předávány jako dotaz, nikoli následně aplikovány, takže 615 záznamů z 34 232 se v našem vlastním měření vrátilo za 49 milisekund. Prohledejte text, slučte dva protokoly do jedné časové osy seřazené podle času a uložte karty a jejich filtry jako pracovní prostor, který místo přestavby znovu otevřete příští týden.
Zjistěte, co událost vlastně znamená
Vestavěný odkaz na 181 článků vysvětluje běžné události běžnými slovy a dekóduje jejich parametry - jaký je typ přihlášení 3, proč má 4625 stavový kód, co říká 6008 o tom, jak se stroj zhroutil. V živém protokolu Windows 11 pokrýval 94,6 procent záznamů.
Benefits
V protokolu někoho jiného se přestane zobrazovat "popis nenalezen"
Zkopírujte soubor .evtx ze serveru, otevřete jej na svém notebooku a záznamy se přečtou jako věty. Tam, kde Windows neumí vykreslit zprávu, protože zde není nainstalován poskytovatel, vyplní odkaz, co je to událost a co znamenají její pole, takže soubor, který jste poslali, má cenu vůbec otevřít.
Poškozené protokoly se také otevírají
Když je záhlaví souboru zničeno, normální cesta to odmítne a většina diváků se tam zastaví. Skenování podpisů projde souborem pro bloky záznamů namísto důvěry v záhlaví: na záměrně zničeném testovacím souboru, který obnovil 316 bloků a 23 367 záznamů za 1,5 sekundy. To je případ, kdy lidé platí forenzní ceny jinde.
Sleduje vás i poté, co zavřete okno
Napište pravidlo - toto ID události, tento kanál, tento zdroj - a získejte upozornění, když k tomu dojde. Selhalo přihlášení, upozornění na disk, služba, která se neustále restartuje, se k vám dostane, zatímco stále probíhá, místo toho, aby ji příští týden našel někdo rolující.
Proč to lidé používají
Velké protokoly zůstávají citlivé
Soubor 300 000 záznamů byl indexován asi za čtyři sekundy a při procházení podržel 9 MB. Skok do libovolného bodu v kanálu 34 000 událostí trvalo jednociferné milisekundy. Do paměti se nenačte nic, na co se nedíváte.
Exportujte tam, kde práce pokračují
CSV, Excel, HTML a PDF pro sestavu a přímo do Microsoft SQL Serveru, když je třeba události dotazovat nebo uchovávat: 23 317 událostí přistálo v tabulce za 3,5 sekundy a počet řádků byl následně ověřen nezávislým klientem.
Vaše nastavení přežije restart
Karty, zdroje a filtry jsou uloženy jako soubor pracovního prostoru a výběr lze zmrazit do snímku a odeslat. Znovuotevření vyšetřování je jedno dvojité kliknutí, ne dvacet minut přestavování stejných filtrů z paměti.
FAQ
System Requirements
Windows Log Inspector
Languages
3.2
72 Mb
June 21, 2026
- Windows 11/10/8.1/8/7 (32/64 bit)
- Intel i3, AMD Ryzen 5 or above
- 4 GB of RAM or above
- NVIDIA® GeForce® series 8 and 8M, Intel® HD Graphics 2000, Quadro FX 4800, Quadro FX 5600, AMD Radeon™ R600, Mobility Radeon™ HD 4330, Mobility FirePro™ series, Radeon™ R5 M230 or higher graphics card with up-to-date drivers
- 1280 × 768 screen resolution, 32-bit color
- 1 GB of free hard disk space or above
GRT requirements trial note