Windows Log Inspector
Ereignisprotokolle, die sich selbst erklären
Lesen Sie Windows-Ereignisprotokolle, ohne zu raten. Öffnet Live-Kanäle, von einem anderen PC übertragene .evtx-Dateien und sogar beschädigte Protokolle, erklärt, was jede Ereignis-ID bedeutet, und benachrichtigt Sie in Echtzeit. Kostenlose Testversion.
Full seller details: Legal information.
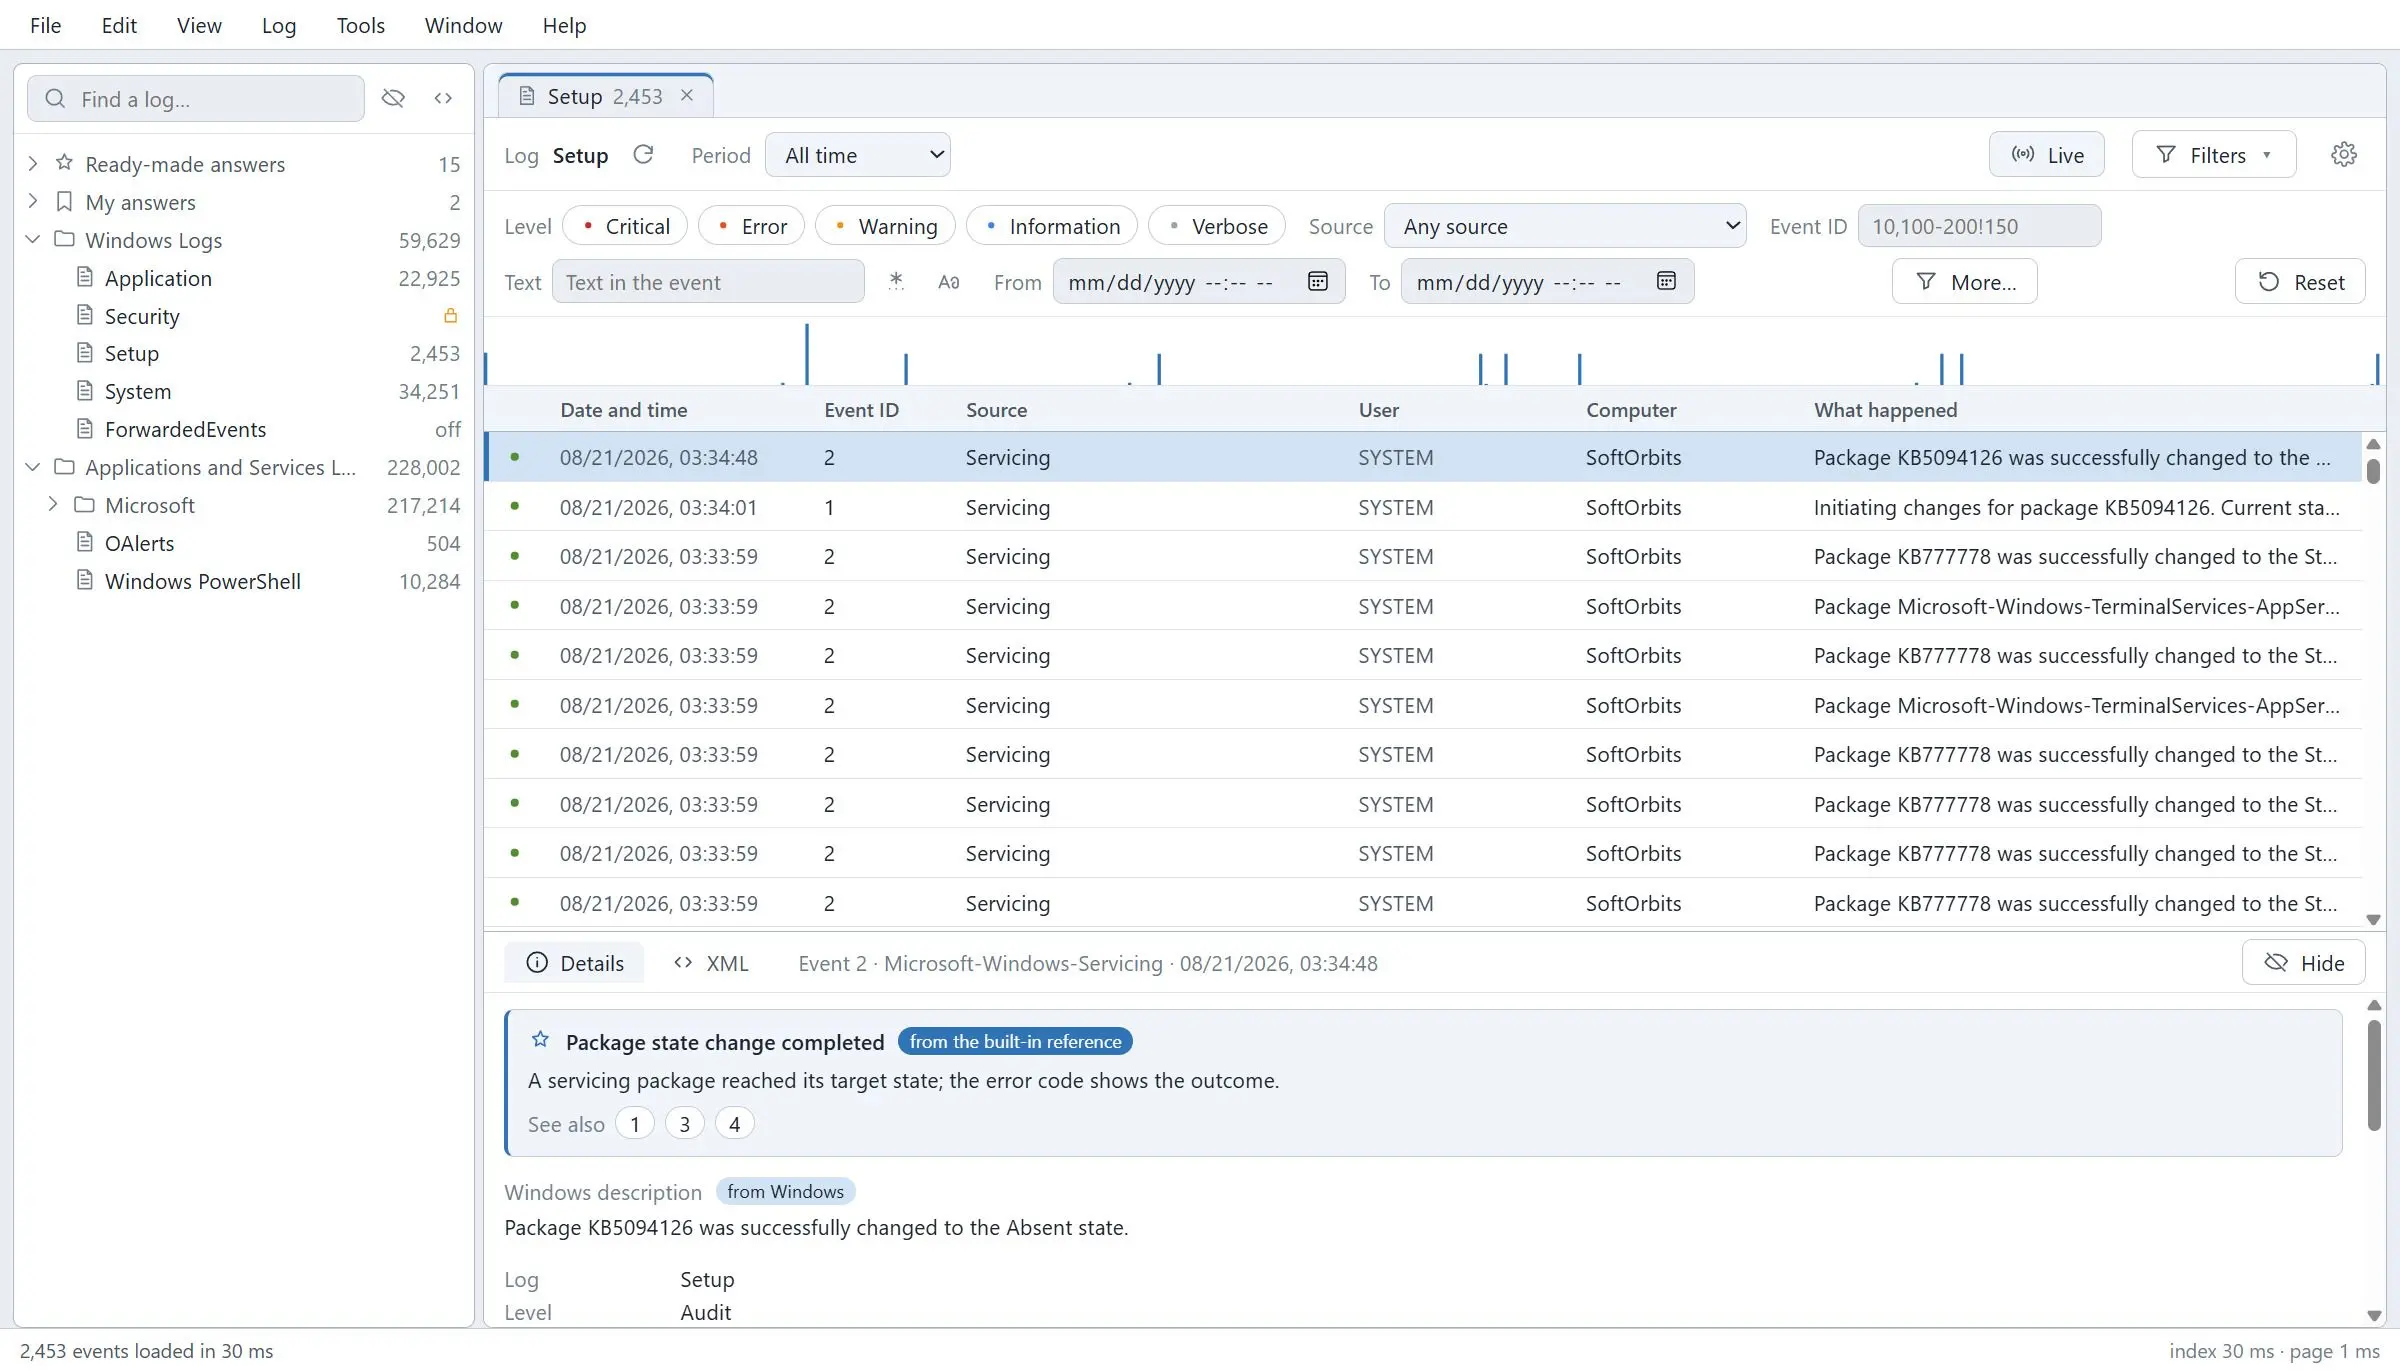
Öffnen Sie einen Live-Kanal oder eine von einem anderen Computer übertragene .evtx-Datei, reduzieren Sie 300.000 Datensätze auf die wenigen, die wichtig sind, und lesen Sie die Bedeutung der Ereignis-ID im Klartext, anstatt danach zu suchen.
Das Protokoll ist nicht der schwierige Teil. Die Zahlenwand ist
Eine Maschine ist abgestürzt, ein Dienst ist ausgefallen, jemand ist eingestiegen und die Antwort steht irgendwo im Ereignisprotokoll. Was Sie dort vorfinden, ist eine Liste von Zahlen ohne Bedeutung, ein Filterdialog, der eine Minute zum Nachdenken braucht, und - sobald das Protokoll von einem anderen Computer kam - die Zeile "Die Beschreibung für die Ereignis-ID konnte nicht gefunden werden". Letzteres ist kein Fehler: Der Text der Nachricht befindet sich in der DLL des Anbieters und auf Ihrem Computer ist dieser Anbieter nicht installiert. Dies liest die Datei trotzdem und enthält eine eigene Referenz, sodass das Ereignis auch dann eine Bedeutung hat, wenn Windows nichts dazu zu sagen hat.
How to use it
Öffnen Sie, was immer Sie haben
Live-Kanäle zuerst - Anwendung, System, Sicherheit, Setup und jedes Protokoll unter Anwendungen und Dienste. Dann .evtx- und .evt-Dateien: ein Archiv vom letzten Jahr, ein Protokoll, das ein Kollege gezippt und per E-Mail verschickt hat, eine Datei, die von einem Computer heruntergeladen wurde, der nicht mehr startet. Es muss nichts zuerst importiert oder konvertiert werden.
Reduzieren Sie es auf die wenigen Zeilen, die wichtig sind
Filter werden als Abfrage an Windows übergeben und nicht anschließend angewendet, sodass in unserer eigenen Messung 615 von 34.232 Datensätzen in 49 Millisekunden zurückgegeben wurden. Durchsuchen Sie den Text, führen Sie zwei Protokolle nach Zeit sortiert in einer Zeitleiste zusammen und speichern Sie die Registerkarten und ihre Filter als Arbeitsbereich, den Sie nächste Woche erneut öffnen, anstatt sie neu zu erstellen.
Finden Sie heraus, was das Ereignis eigentlich bedeutet
Eine integrierte Referenz von 181 Artikeln erklärt die häufigsten Ereignisse in einfachen Worten und entschlüsselt ihre Parameter - was Anmeldetyp 3 ist, warum 4625 einen Statuscode hat, was 6008 über den Ausfall der Maschine aussagt. In einem Live-Protokoll von Windows 11 wurden 94,6 Prozent der Einträge abgedeckt.
Benefits
Das Protokoll einer anderen Person hört nicht mehr mit der Meldung "Beschreibung nicht gefunden" auf
Kopieren Sie eine .evtx-Datei von einem Server, öffnen Sie sie auf Ihrem eigenen Laptop und die Einträge werden als Sätze gelesen. Wenn Windows die Nachricht nicht rendern kann, weil der Anbieter hier nicht installiert ist, füllt die Referenz das Ereignis und die Bedeutung seiner Felder aus, sodass es sich lohnt, die Datei, die Sie gesendet haben, überhaupt zu öffnen.
Beschädigte Protokolle werden ebenfalls geöffnet
Wenn der Header einer Datei zerstört wird, wird dies vom normalen Pfad abgelehnt und die meisten Betrachter bleiben dort stehen. Ein Signaturscan durchsucht die Datei nach Datensatzblöcken, anstatt dem Header zu vertrauen: bei einer absichtlich zerstörten Testdatei, die 316 Blöcke und 23.367 Datensätze in 1,5 Sekunden wiederhergestellt hat. Das ist der Fall, wofür die Leute anderswo forensische Preise zahlen.
Es beobachtet weiter, nachdem Sie das Fenster geschlossen haben
Schreiben Sie eine Regel - diese Ereignis-ID, diesen Kanal, diese Quelle - und erhalten Sie eine Tray-Benachrichtigung, wenn es passiert. Eine fehlgeschlagene Anmeldung, eine Festplattenwarnung oder ein Dienst, der immer wieder neu gestartet wird, erreichen Sie, während er noch ausgeführt wird, anstatt nächste Woche von jemandem beim Scrollen gefunden zu werden.
Warum Leute es benutzen
Große Protokolle bleiben reaktionsfähig
Eine Datei mit 300.000 Datensätzen wurde in etwa vier Sekunden indiziert und hatte beim Durchblättern einen Platzbedarf von 9 MB. Der Sprung zu einem beliebigen Punkt in einem Kanal mit 34.000 Ereignissen dauerte einstellige Millisekunden. Es wird nichts in den Speicher geladen, was Sie nicht ansehen.
Exportieren Sie dorthin, wo die Arbeit fortgesetzt wird
CSV, Excel, HTML und PDF für den Bericht und direkt in Microsoft SQL Server, wenn die Ereignisse abgefragt oder gespeichert werden müssen: 23.317 Ereignisse landeten in 3,5 Sekunden in einer Tabelle, und die Zeilenanzahl wurde anschließend mit einem unabhängigen Client überprüft.
Ihr Setup überlebt den Neustart
Registerkarten, Quellen und Filter werden als Arbeitsbereichsdatei gespeichert und eine Auswahl kann zum Weitersenden als Schnappschuss eingefroren werden. Das erneute Öffnen einer Untersuchung ist ein Doppelklick und nicht zwanzig Minuten lang die Wiederherstellung derselben Filter aus dem Speicher.
FAQ
System Requirements
Windows Log Inspector
Languages
3.2
72 Mb
June 21, 2026
- Windows 11/10/8.1/8/7 (32/64 bit)
- Intel i3, AMD Ryzen 5 or above
- 4 GB of RAM or above
- NVIDIA® GeForce® series 8 and 8M, Intel® HD Graphics 2000, Quadro FX 4800, Quadro FX 5600, AMD Radeon™ R600, Mobility Radeon™ HD 4330, Mobility FirePro™ series, Radeon™ R5 M230 or higher graphics card with up-to-date drivers
- 1280 × 768 screen resolution, 32-bit color
- 1 GB of free hard disk space or above
GRT requirements trial note