Windows Log Inspector
Händelseloggar som förklarar sig själva
Läs Windows händelseloggar utan att gissa. Öppnar livekanaler, .evtx-filer hämtade från en annan dator och till och med skadade loggar, förklarar vad varje händelse-ID betyder, varnar dig i realtid. Gratis provperiod.
Full seller details: Legal information.
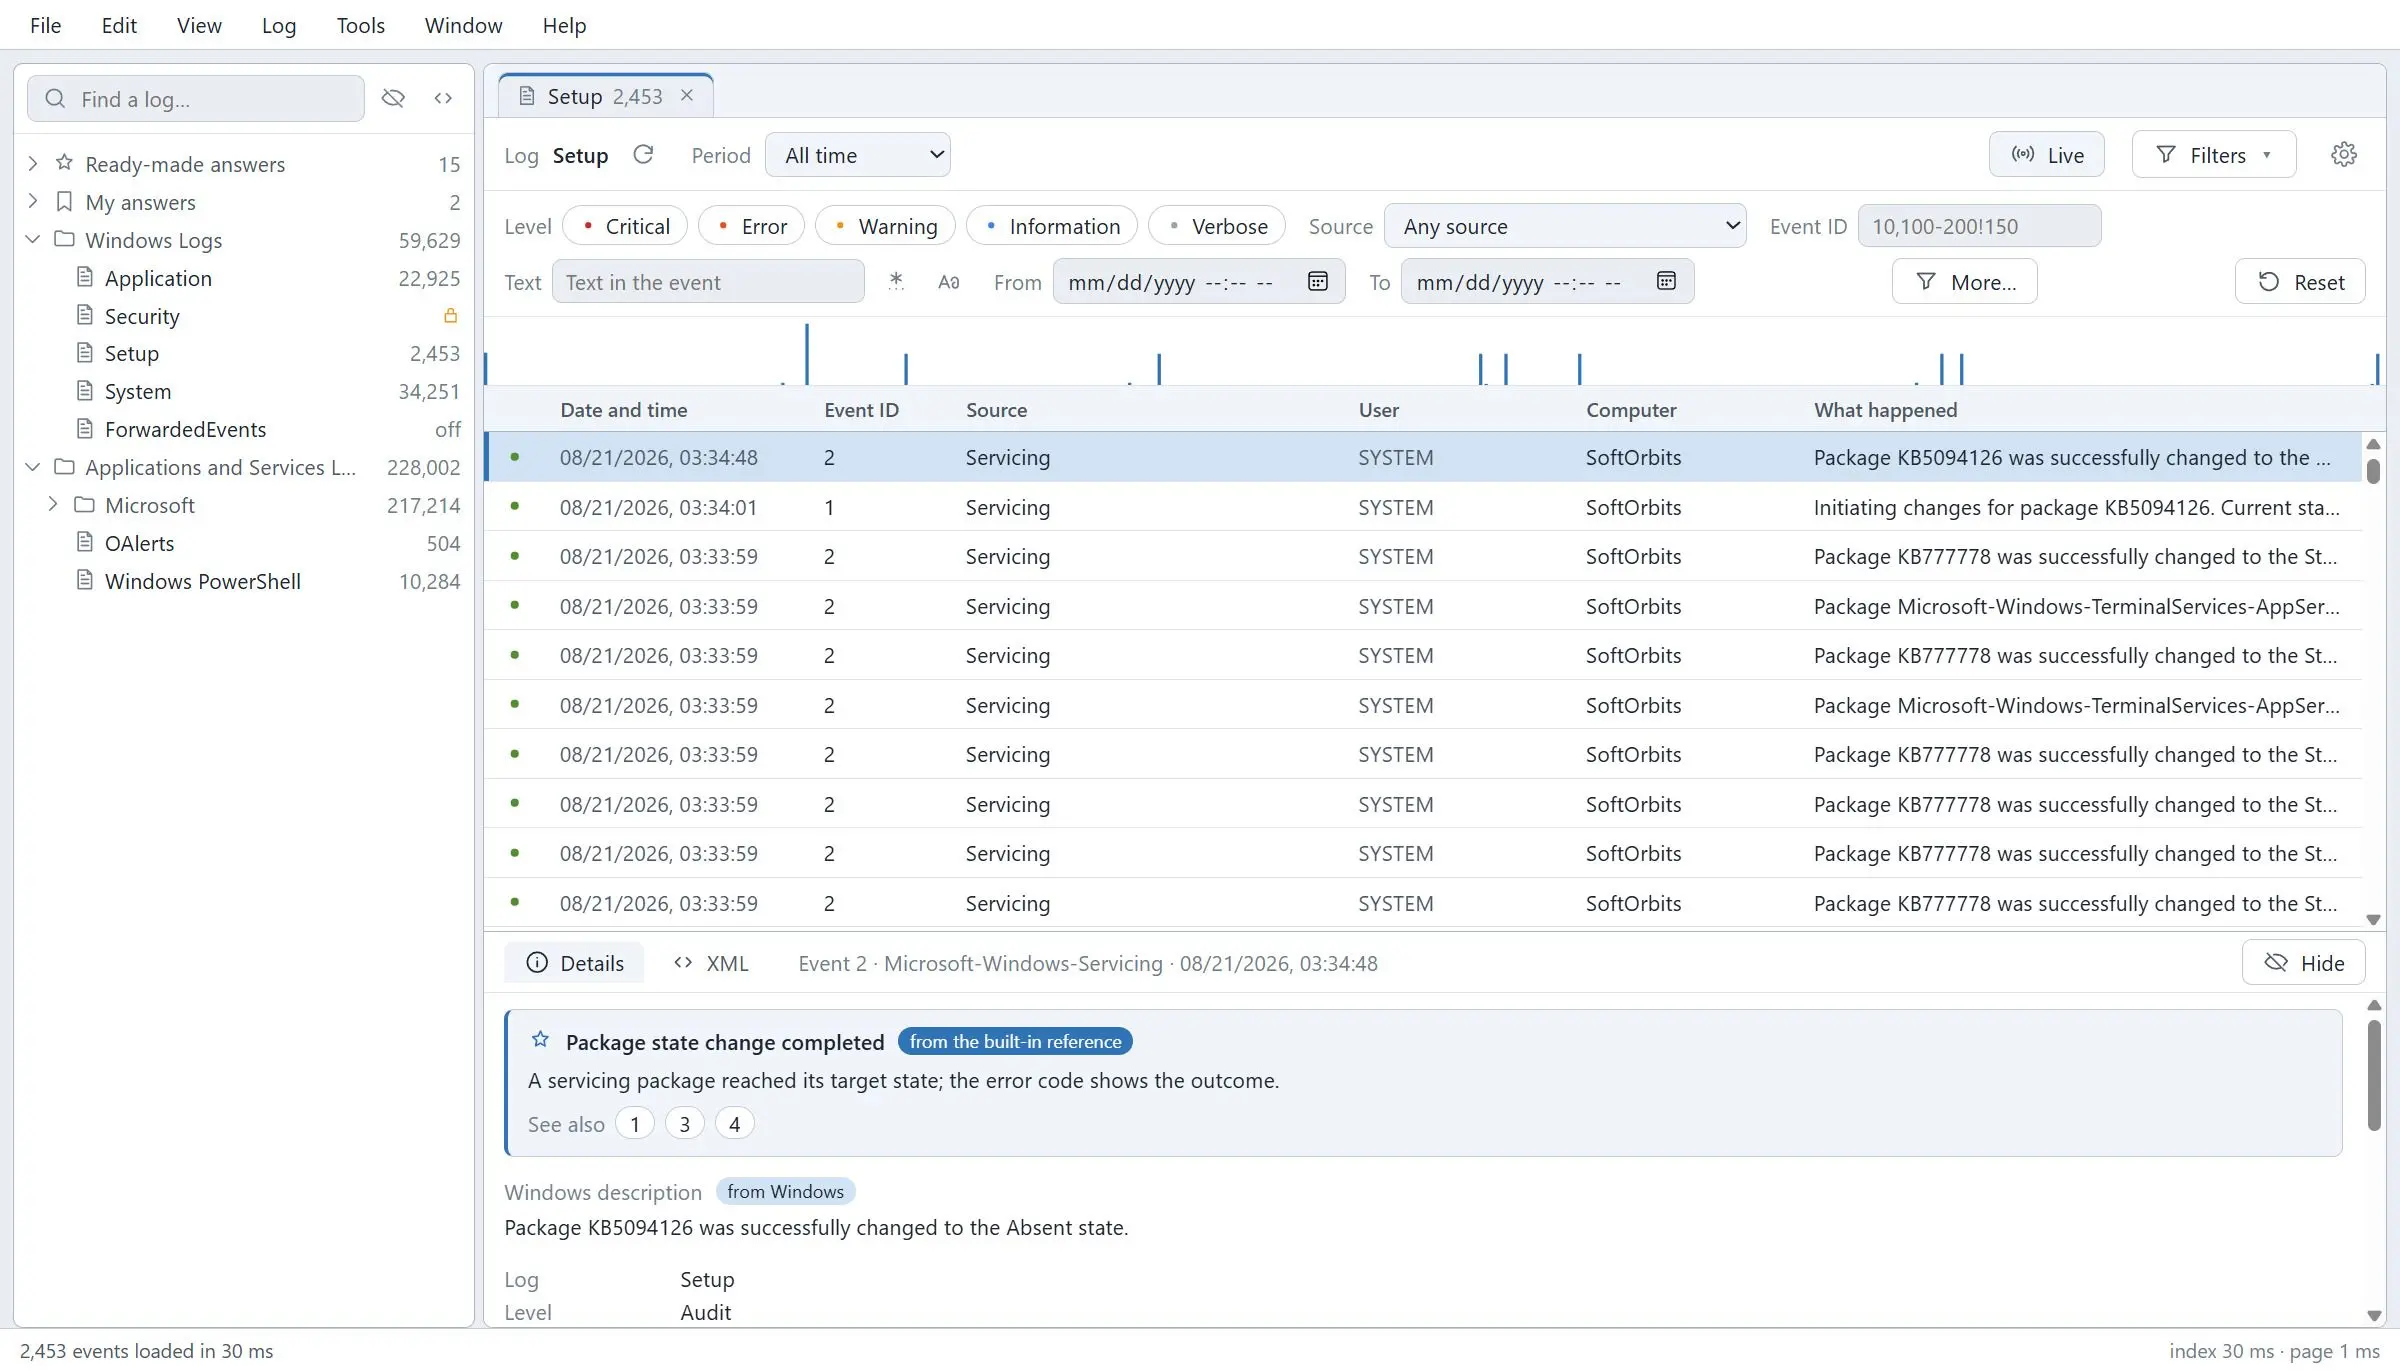
Öppna en livekanal eller en .evtx-fil som överförts från en annan maskin, skär ner 300 000 poster till de få som betyder något och läs vad händelse-ID betyder på vanlig engelska istället för att söka efter det.
Loggen är inte den svåra delen. Siffrornas vägg är
En maskin kraschade, en tjänst dog, någon kom in och svaret finns någonstans i händelseloggen. Det du möter där är en lista med siffror utan betydelse, en filterdialogruta som tar en minut att tänka på, och - i samma ögonblick som loggen kom från en annan dator - raden "Beskrivningen för händelse-ID kan inte hittas". Den sista är inte en bugg: texten i meddelandet finns i leverantörens DLL, och på din dator är den leverantören inte installerad. Detta läser filen ändå och har sin egen referens så att händelsen har en betydelse även när Windows inte har något att säga om det.
How to use it
Öppna vad du har
Livekanaler först - Applikation, System, Säkerhet, Setup och varje logg under Applikationer och tjänster. Sedan .evtx- och .evt-filer: ett arkiv från förra året, en logg som en kollega zippade upp och mejlade, en fil drog av en maskin som inte längre startar. Inget behöver importeras eller konverteras först.
Klipp ner det till de få rader som betyder något
Filter lämnas till Windows som en fråga snarare än tillämpas efteråt, så 615 poster av 34 232 kom tillbaka på 49 millisekunder i vår egen mätning. Sök i texten, slå samman två loggar till en tidslinje sorterad efter tid och spara flikarna och deras filter som en arbetsyta som du öppnar igen nästa vecka istället för att bygga om.
Ta reda på vad händelsen faktiskt betyder
En inbyggd referens på 181 artiklar förklarar de vanliga händelserna i vanliga ord och avkodar deras parametrar - vad inloggningstyp 3 är, varför 4625 har en statuskod, vad 6008 säger om hur maskinen gick ner. På en live Windows 11-logg täckte den 94,6 procent av posterna.
Benefits
Någon annans logg slutar säga "beskrivning hittades inte"
Kopiera en .evtx från en server, öppna den på din egen bärbara dator och posterna läses som meningar. Där Windows inte kan återge meddelandet eftersom leverantören inte är installerad här, fyller referensen i vad händelsen är och vad dess fält betyder, så filen du skickade är värd att öppna överhuvudtaget.
Skadade stockar öppnas också
När rubriken på en fil förstörs avvisar den normala sökvägen den och de flesta tittare stannar där. En signaturskanning leder filen efter rekordbitar istället för att lita på rubriken: på en avsiktligt förstörd testfil som återställde 316 bitar och 23 367 poster på 1,5 sekunder. Det är så folk betalar rättsmedicinska priser för någon annanstans.
Den fortsätter att titta efter att du stänger fönstret
Skriv en regel - detta händelse-ID, den här kanalen, den här källan - och få en fackvarning när det händer. En misslyckad inloggning, en diskvarning, en tjänst som fortsätter att starta om når dig medan den fortfarande pågår, istället för att hittas nästa vecka av någon som rullar.
Varför folk använder det
Stora loggar förblir lyhörda
En 300 000 postfil indexerades på cirka fyra sekunder och höll ett 9 MB fotavtryck när man bläddrade igenom den. Att hoppa till valfri punkt i en kanal med 34 000 händelser tog ensiffriga millisekunder. Ingenting laddas in i minnet som du inte tittar på.
Exportera dit arbetet fortsätter
CSV, Excel, HTML och PDF för rapporten, och rakt in i Microsoft SQL Server när händelserna måste frågas eller behållas: 23 317 händelser landade i en tabell på 3,5 sekunder, och radantalet verifierades efteråt med en oberoende klient.
Din installation överlever omstarten
Flikar, källor och filter sparas som en arbetsytefil, och ett urval kan frysas till en ögonblicksbild att skicka vidare. Att återuppta en utredning är ett dubbelklick, inte tjugo minuter av att bygga om samma filter från minnet.
FAQ
System Requirements
Windows Log Inspector
Languages
3.2
72 Mb
June 21, 2026
- Windows 11/10/8.1/8/7 (32/64 bit)
- Intel i3, AMD Ryzen 5 or above
- 4 GB of RAM or above
- NVIDIA® GeForce® series 8 and 8M, Intel® HD Graphics 2000, Quadro FX 4800, Quadro FX 5600, AMD Radeon™ R600, Mobility Radeon™ HD 4330, Mobility FirePro™ series, Radeon™ R5 M230 or higher graphics card with up-to-date drivers
- 1280 × 768 screen resolution, 32-bit color
- 1 GB of free hard disk space or above
GRT requirements trial note