Windows Log Inspector
Gebeurtenislogboeken die zichzelf uitleggen
Lees Windows-gebeurtenislogboeken zonder te raden. Opent live kanalen, .evtx-bestanden afkomstig van een andere pc en zelfs beschadigde logs, legt uit wat elke gebeurtenis-ID betekent en waarschuwt u in realtime. Gratis proefperiode.
Full seller details: Legal information.
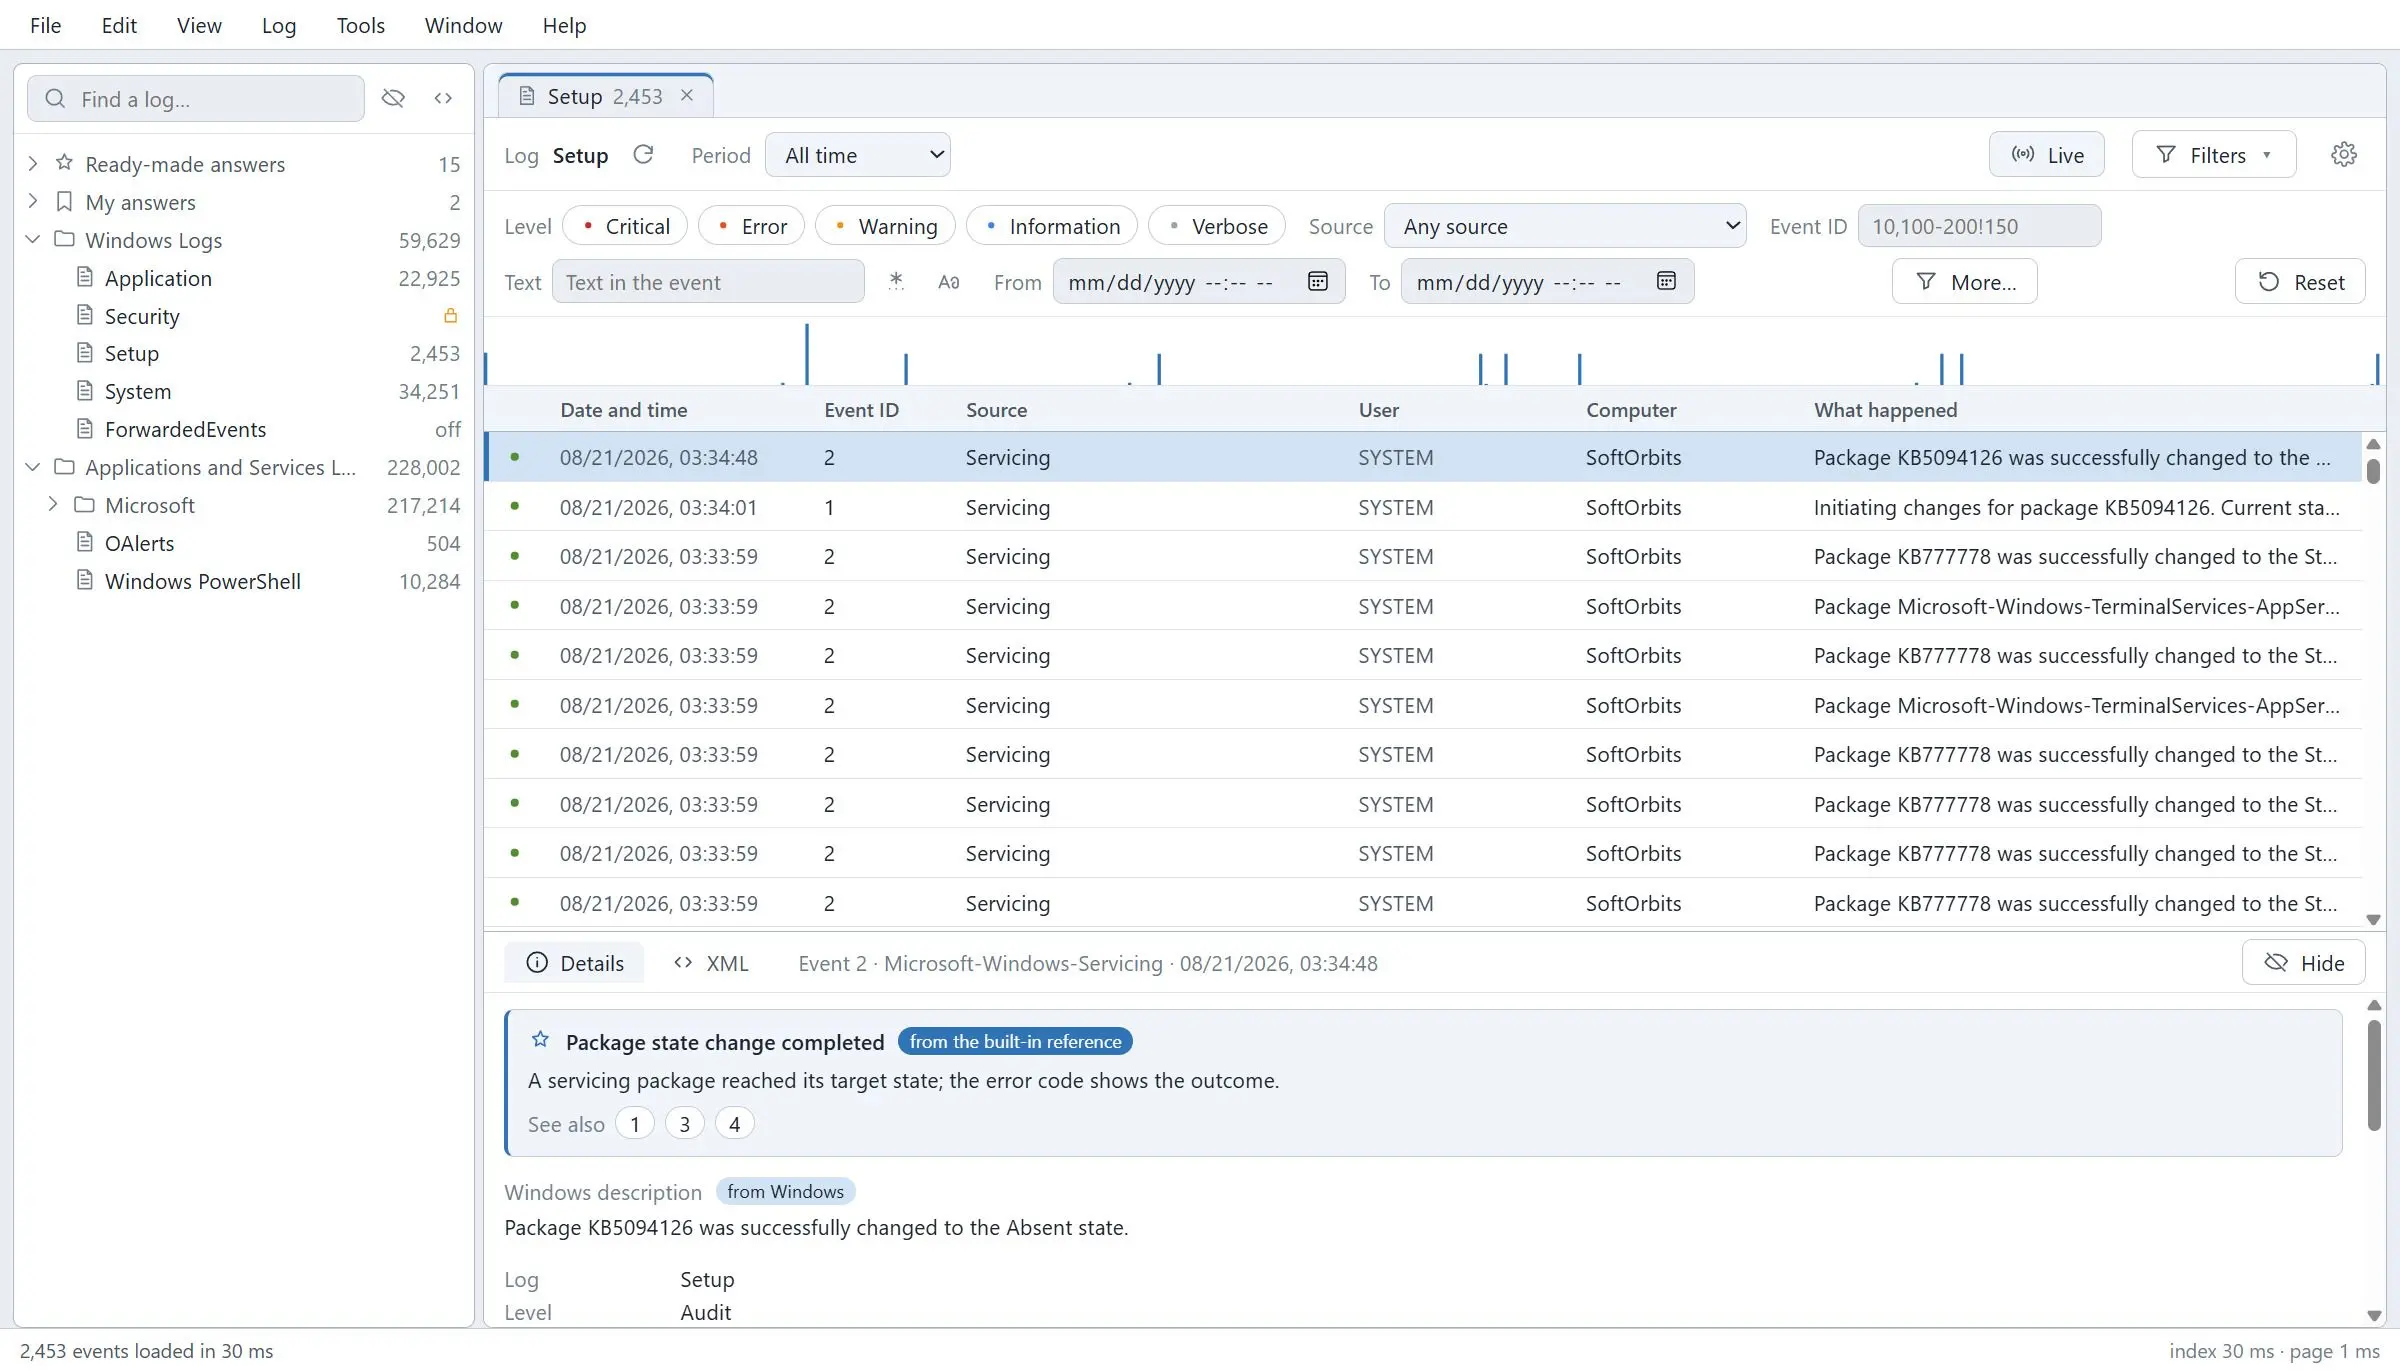
Open een live kanaal of een .evtx-bestand dat is overgedragen van een andere machine, knip 300.000 records terug tot de paar die er toe doen, en lees wat de gebeurtenis-ID betekent in gewoon Engels in plaats van ernaar te zoeken.
Het logboek is niet het moeilijkste deel. De muur van getallen is
Een machine is gecrasht, een dienst is uitgevallen, er is iemand binnengekomen en het antwoord staat ergens in het gebeurtenislogboek. Wat je daar tegenkomt is een lijst met cijfers zonder enige betekenis, een filterdialoog waar je even over na moet denken, en - op het moment dat het logboek van een andere computer kwam - de regel "De beschrijving voor Event ID kan niet worden gevonden". Dat laatste is geen bug: de tekst van het bericht staat in de DLL van de provider, en op jouw machine is die provider niet geïnstalleerd. Hierdoor wordt het bestand toch gelezen en is er een eigen verwijzing aanwezig, zodat de gebeurtenis betekenis heeft, zelfs als Windows er niets over te zeggen heeft.
How to use it
Open wat je hebt
Eerst live kanalen: Applicatie, Systeem, Beveiliging, Installatie en elk logboek onder Applicaties en Services. Dan .evtx- en .evt-bestanden: een archief van vorig jaar, een logboek dat een collega heeft gecomprimeerd en per e-mail heeft verzonden, een bestand dat van een machine is gehaald die niet meer opstart. Er hoeft niets eerst geïmporteerd of omgezet te worden.
Beperk het tot de paar regels die er toe doen
Filters worden als query aan Windows doorgegeven in plaats van achteraf toegepast, dus in onze eigen meting kwamen 615 van de 34.232 records binnen 49 milliseconden terug. Doorzoek de tekst, voeg twee logboeken samen in één tijdlijn, gesorteerd op tijd, en sla de tabbladen en hun filters op als een werkruimte die u volgende week opnieuw opent in plaats van opnieuw te bouwen.
Ontdek wat het evenement eigenlijk betekent
Een ingebouwde referentie van 181 artikelen legt de algemene gebeurtenissen in gewone woorden uit en decodeert hun parameters - wat aanmeldingstype 3 is, waarom 4625 een statuscode heeft, wat 6008 zegt over hoe de machine uitviel. Op een live Windows 11-logboek besloeg het 94,6 procent van de vermeldingen.
Benefits
Het log van iemand anders zegt niet meer 'beschrijving niet gevonden'
Kopieer een .evtx van een server, open deze op uw eigen laptop en de vermeldingen worden als zinnen gelezen. Waar Windows het bericht niet kan weergeven omdat de provider hier niet is geïnstalleerd, vult de referentie in wat de gebeurtenis is en wat de velden ervan betekenen, zodat het bestand dat u hebt ontvangen überhaupt de moeite waard is om te openen.
Beschadigde houtblokken gaan ook open
Wanneer de header van een bestand wordt vernietigd, weigert het normale pad dit en de meeste kijkers stoppen daar. Een handtekeningscan doorzoekt het bestand op recordbrokken in plaats van de header te vertrouwen: op een opzettelijk vernield testbestand dat 316 chunks en 23.367 records in 1,5 seconde heeft hersteld. Dat is het geval waar mensen forensische prijzen voor elders betalen.
Hij blijft kijken nadat je het venster hebt gesloten
Schrijf een regel (deze gebeurtenis-ID, dit kanaal, deze bron) en ontvang een ladewaarschuwing wanneer dit gebeurt. Een mislukte aanmelding, een schijfwaarschuwing, een dienst die steeds opnieuw opstart, bereikt u terwijl deze nog bezig is, in plaats van dat hij volgende week door iemand wordt gevonden die aan het scrollen is.
Waarom mensen het gebruiken
Grote logboeken blijven responsief
Een bestand met 300.000 records werd in ongeveer vier seconden geïndexeerd en had een footprint van 9 MB tijdens het bladeren. Het springen naar een willekeurig punt in een kanaal met 34.000 gebeurtenissen kostte milliseconden van één cijfer. Er wordt niets in het geheugen geladen waar u niet naar kijkt.
Exporteren naar waar het werk doorgaat
CSV, Excel, HTML en PDF voor het rapport, en rechtstreeks naar Microsoft SQL Server als de gebeurtenissen moeten worden opgevraagd of bewaard: 23.317 gebeurtenissen kwamen in 3,5 seconden in een tabel terecht en het aantal rijen werd achteraf geverifieerd met een onafhankelijke client.
Uw installatie overleeft de herstart
Tabbladen, bronnen en filters worden opgeslagen als een werkruimtebestand en een selectie kan worden bevroren in een momentopname om door te sturen. Het heropenen van een onderzoek is één dubbelklik, geen twintig minuten lang dezelfde filters uit het geheugen opnieuw opbouwen.
FAQ
System Requirements
Windows Log Inspector
Languages
3.2
72 Mb
June 21, 2026
- Windows 11/10/8.1/8/7 (32/64 bit)
- Intel i3, AMD Ryzen 5 or above
- 4 GB of RAM or above
- NVIDIA® GeForce® series 8 and 8M, Intel® HD Graphics 2000, Quadro FX 4800, Quadro FX 5600, AMD Radeon™ R600, Mobility Radeon™ HD 4330, Mobility FirePro™ series, Radeon™ R5 M230 or higher graphics card with up-to-date drivers
- 1280 × 768 screen resolution, 32-bit color
- 1 GB of free hard disk space or above
GRT requirements trial note