Windows Log Inspector
Journaux d'événements qui s'expliquent d'eux-mêmes
Lisez les journaux d'événements Windows sans deviner. Ouvre les chaînes en direct, les fichiers .evtx provenant d'un autre PC et même les journaux endommagés, explique la signification de chaque ID d'événement et vous alerte en temps réel. Essai gratuit.
Full seller details: Legal information.
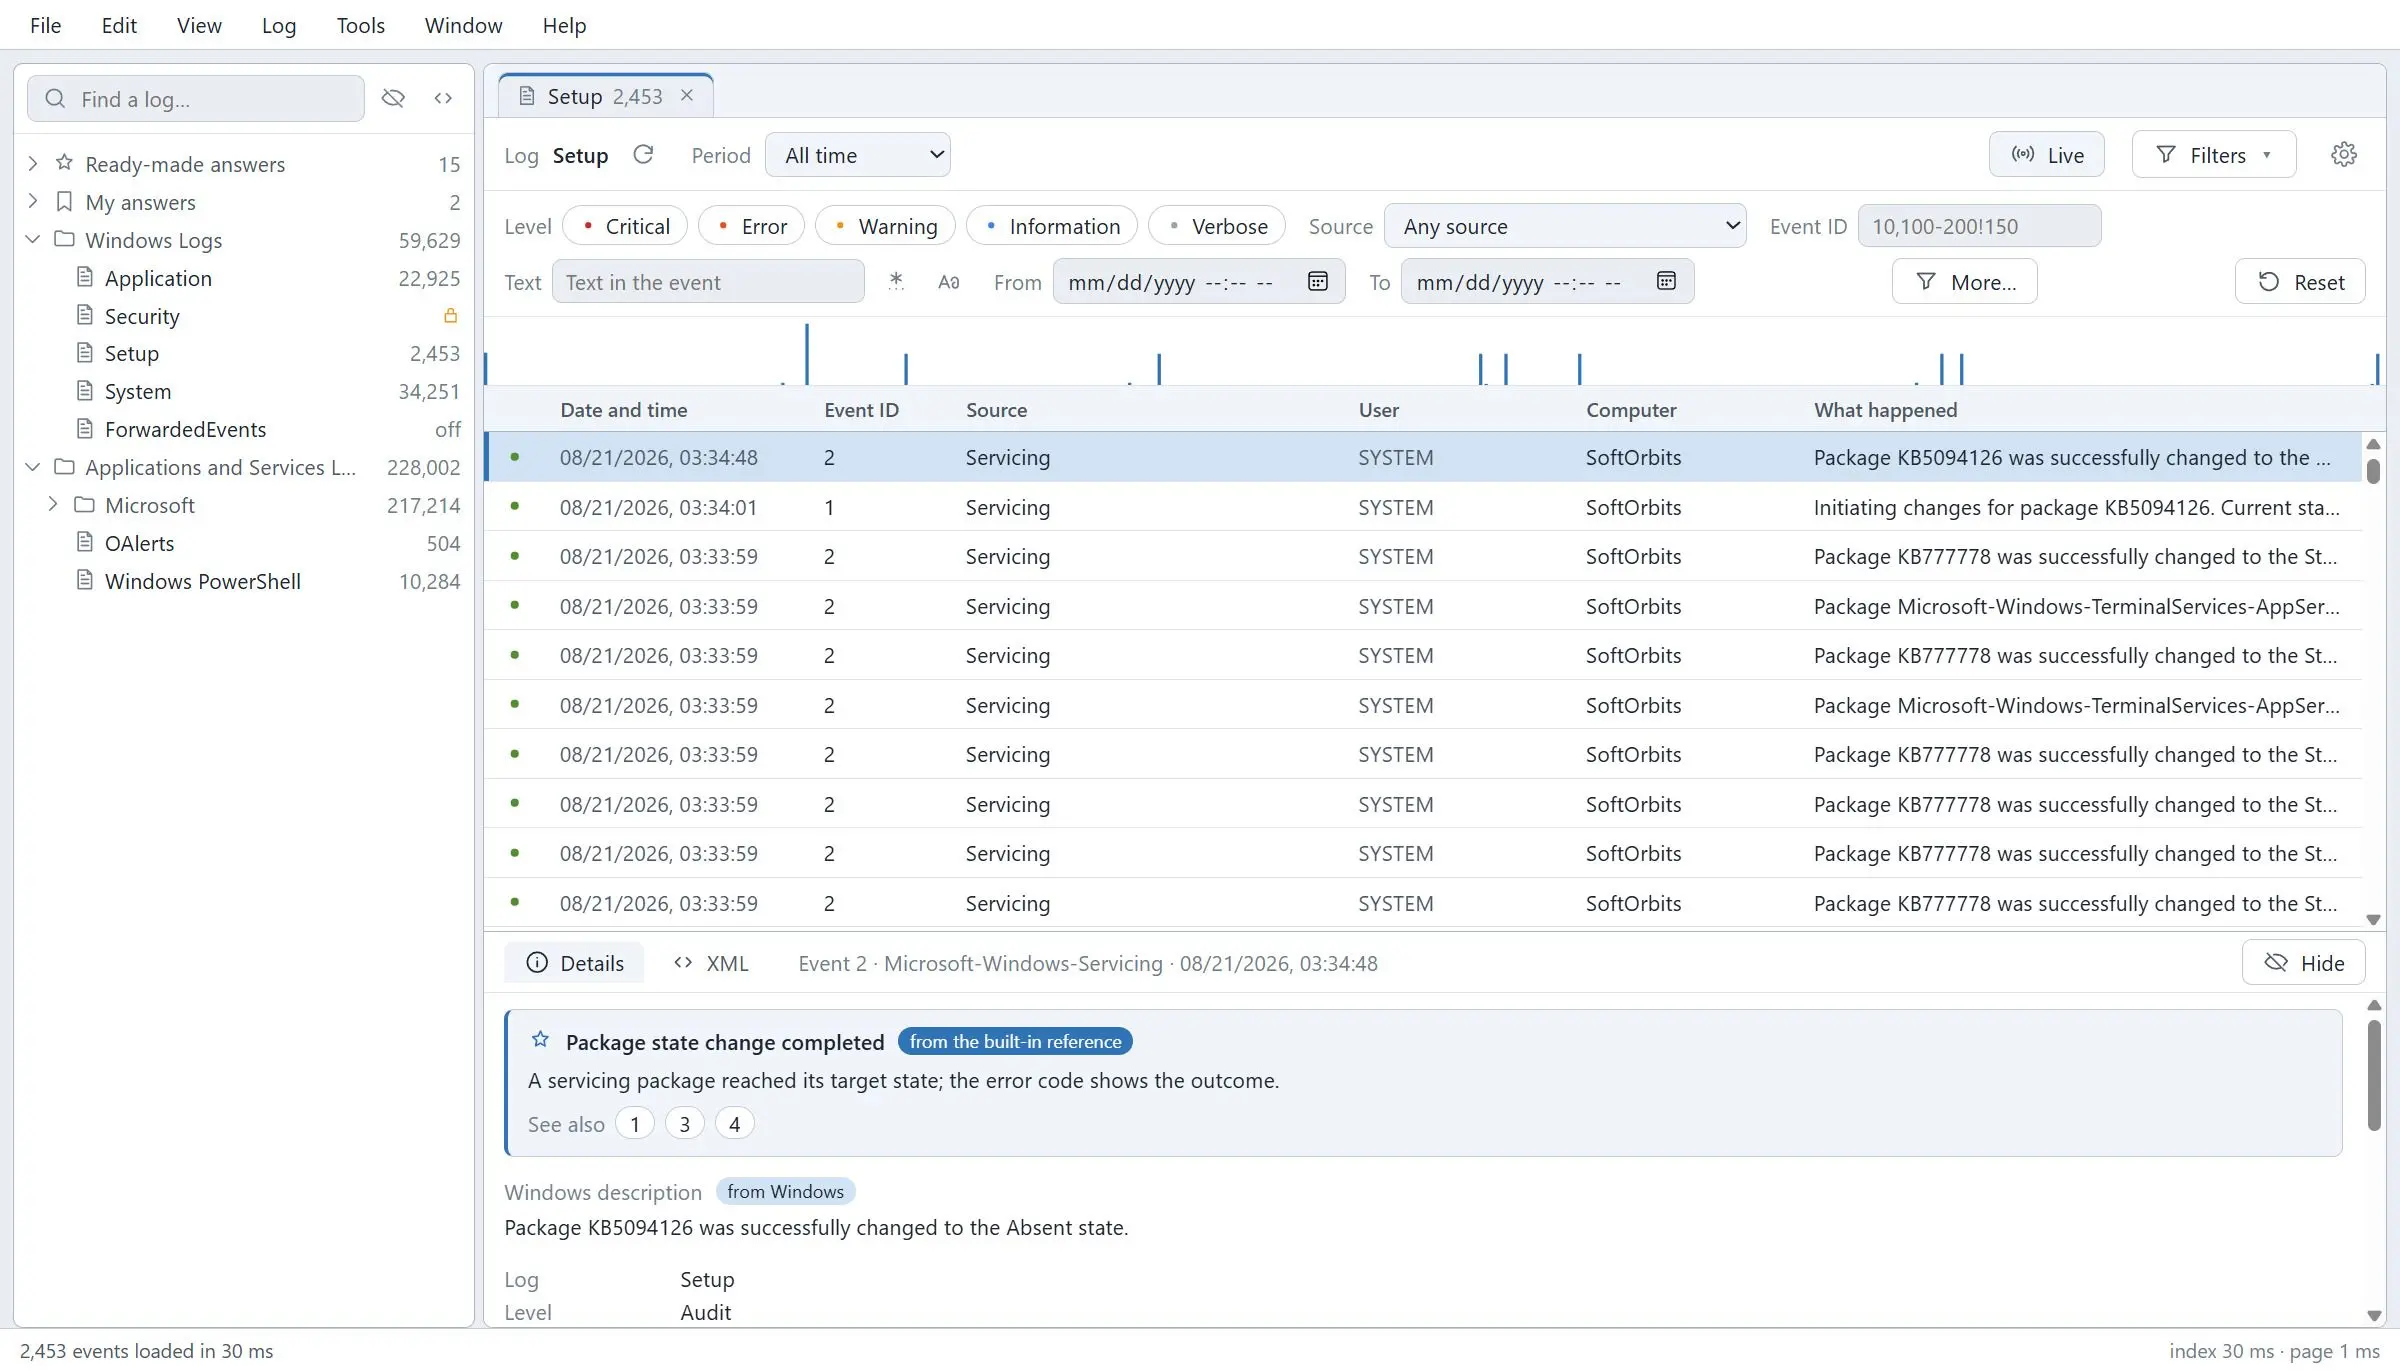
Ouvrez une chaîne en direct ou un fichier .evtx transféré d'une autre machine, réduisez 300 000 enregistrements aux quelques enregistrements importants et lisez ce que signifie l'ID d'événement en anglais simple au lieu de le rechercher.
Le journal n'est pas la partie la plus difficile. Le mur des chiffres est
Une machine est tombée en panne, un service est mort, quelqu'un est entré et la réponse se trouve quelque part dans le journal des événements. Ce que vous rencontrez, c'est une liste de nombres sans signification, une boîte de dialogue de filtre qui prend une minute de réflexion et - au moment où le journal provient d'un autre ordinateur - la ligne "La description de l'ID d'événement est introuvable". Ce dernier n'est pas un bug : le texte du message réside dans la DLL du fournisseur, et sur votre machine ce fournisseur n'est pas installé. Celui-ci lit quand même le fichier et comporte sa propre référence, de sorte que l'événement a une signification même lorsque Windows n'a rien à dire à ce sujet.
How to use it
Ouvrez tout ce que vous avez
Canaux en direct en premier : application, système, sécurité, configuration et chaque journal sous Applications et services. Puis les fichiers .evtx et .evt : une archive de l'année dernière, un journal compressé et envoyé par courrier électronique par un collègue, un fichier extrait d'une machine qui ne démarre plus. Rien ne doit être importé ou converti au préalable.
Réduisez-le aux quelques lignes qui comptent
Les filtres sont transmis à Windows sous forme de requête plutôt qu'appliqués ultérieurement, de sorte que 615 enregistrements sur 34 232 sont revenus en 49 millisecondes selon nos propres mesures. Recherchez le texte, fusionnez deux journaux en une seule chronologie triée par heure et enregistrez les onglets et leurs filtres en tant qu'espace de travail que vous rouvrirez la semaine prochaine au lieu de reconstruire.
Découvrez ce que signifie réellement l'événement
Une référence intégrée de 181 articles explique les événements courants avec des mots ordinaires et décode leurs paramètres : qu'est-ce que le type de connexion 3, pourquoi 4625 a un code d'état, ce que dit 6008 sur la façon dont la machine est tombée en panne. Sur un journal Windows 11 en direct, il couvrait 94,6 % des entrées.
Benefits
Le journal de quelqu'un d'autre cesse d'indiquer "description introuvable"
Copiez un .evtx sur un serveur, ouvrez-le sur votre propre ordinateur portable et les entrées se lisent sous forme de phrases. Lorsque Windows ne peut pas restituer le message parce que le fournisseur n'est pas installé ici, la référence indique ce qu'est l'événement et la signification de ses champs, de sorte que le fichier qui vous a été envoyé vaut la peine d'être ouvert.
Les journaux endommagés s'ouvrent également
Lorsque l'en-tête d'un fichier est détruit, le chemin normal le refuse et la plupart des visualiseurs s'arrêtent là. Une analyse de signature parcourt le fichier à la recherche de fragments d'enregistrement au lieu de se fier à l'en-tête : sur un fichier de test délibérément détruit qui a récupéré 316 fragments et 23 367 enregistrements en 1,5 seconde. C'est le cas pour lequel les gens paient des prix médico-légaux ailleurs.
Il continue de surveiller après que vous fermez la fenêtre
Écrivez une règle - cet ID d'événement, ce canal, cette source - et recevez une alerte dans la barre d'état lorsque cela se produit. Un échec de connexion, un avertissement de disque, un service qui ne cesse de redémarrer vous parvient pendant que cela se produit, au lieu d'être trouvé la semaine prochaine par quelqu'un qui fait défiler.
Pourquoi les gens l'utilisent
Les gros journaux restent réactifs
Un fichier de 300 000 enregistrements indexé en quatre secondes environ et contenant une empreinte de 9 Mo lors de sa pagination. Sauter à n'importe quel point d'un canal de 34 000 événements prenait quelques millisecondes à un chiffre. Rien n'est chargé en mémoire que vous ne regardez.
Exporter là où le travail continue
CSV, Excel, HTML et PDF pour le rapport, et directement dans Microsoft SQL Server lorsque les événements doivent être interrogés ou conservés : 23 317 événements ont atterri dans un tableau en 3,5 secondes, et le nombre de lignes a ensuite été vérifié avec un client indépendant.
Votre configuration survit au redémarrage
Les onglets, les sources et les filtres sont enregistrés sous forme de fichier d'espace de travail et une sélection peut être figée dans un instantané à envoyer. Rouvrir une enquête, c'est un double clic, et non vingt minutes de reconstruction des mêmes filtres depuis la mémoire.
FAQ
System Requirements
Windows Log Inspector
Languages
3.2
72 Mb
June 21, 2026
- Windows 11/10/8.1/8/7 (32/64 bit)
- Intel i3, AMD Ryzen 5 or above
- 4 GB of RAM or above
- NVIDIA® GeForce® series 8 and 8M, Intel® HD Graphics 2000, Quadro FX 4800, Quadro FX 5600, AMD Radeon™ R600, Mobility Radeon™ HD 4330, Mobility FirePro™ series, Radeon™ R5 M230 or higher graphics card with up-to-date drivers
- 1280 × 768 screen resolution, 32-bit color
- 1 GB of free hard disk space or above
GRT requirements trial note