Windows Log Inspector
Dzienniki zdarzeń, które same się wyjaśniają
Czytaj dzienniki zdarzeń systemu Windows bez zgadywania. Otwiera kanały na żywo, pliki .evtx przeniesione z innego komputera, a nawet uszkodzone logi, wyjaśnia, co oznacza każdy identyfikator zdarzenia, ostrzega w czasie rzeczywistym. Bezpłatny okres próbny.
Full seller details: Legal information.
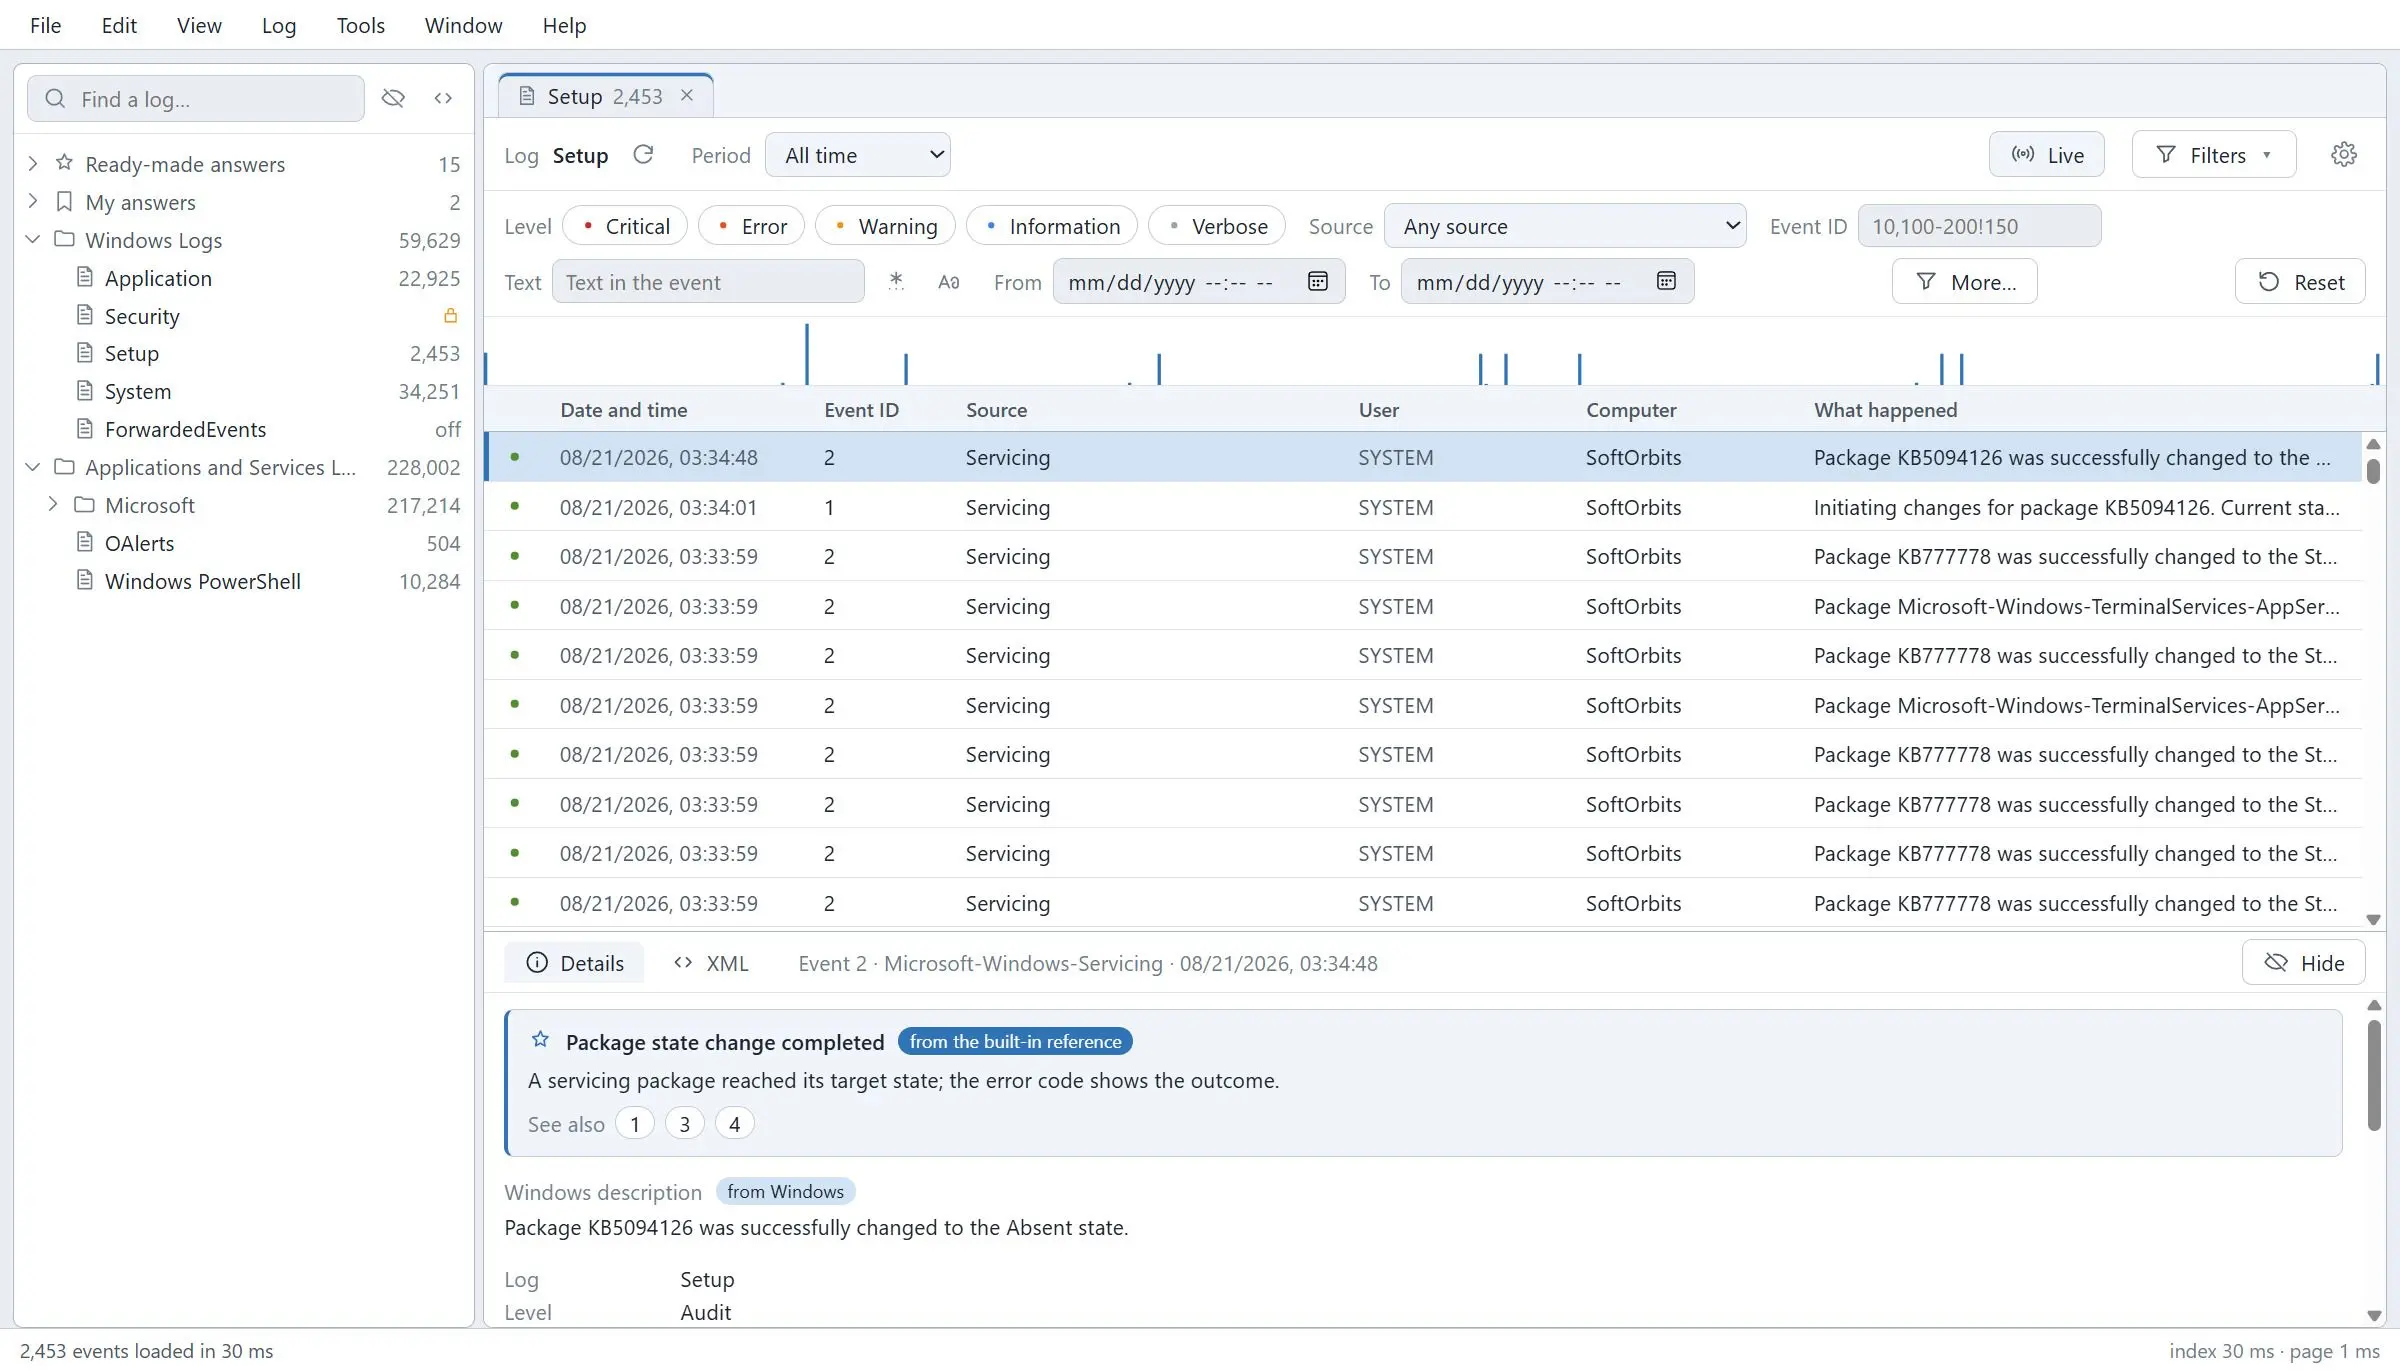
Otwórz kanał na żywo lub plik .evtx przeniesiony z innej maszyny, skróć 300 000 rekordów do kilku istotnych i przeczytaj, co oznacza identyfikator zdarzenia po angielsku, zamiast go szukać.
Dziennik nie jest trudną częścią. Ściana liczb jest
Maszyna się zawiesiła, usługa padła, ktoś się dostał, a odpowiedź jest gdzieś w dzienniku zdarzeń. To, co tam spotkasz, to lista liczb bez żadnego znaczenia, okno dialogowe z filtrem, które zajmuje minutę do namysłu oraz - w momencie, gdy dziennik pochodzi z innego komputera - wiersz "Nie można znaleźć opisu identyfikatora zdarzenia". To ostatnie nie jest błędem: tekst wiadomości znajduje się w bibliotece DLL dostawcy, a na twoim komputerze dostawca ten nie jest zainstalowany. To i tak odczytuje plik i zawiera własne odniesienie, więc zdarzenie ma znaczenie nawet wtedy, gdy Windows nie ma na ten temat nic do powiedzenia.
How to use it
Otwórz, co masz
Najpierw kanały na żywo - aplikacja, system, zabezpieczenia, konfiguracja i każdy dziennik w obszarze Aplikacje i usługi. Następnie pliki .evtx i .evt: archiwum z zeszłego roku, dziennik, który kolega spakował i wysłał e-mailem, plik pobrany z komputera, który już się nie uruchamia. Nic nie musi być najpierw importowane ani konwertowane.
Skróć go do kilku istotnych linijek
Filtry są przekazywane do systemu Windows w formie zapytania, a nie stosowane później, więc według naszego pomiaru 615 z 34 232 rekordów wróciło w ciągu 49 milisekund. Przeszukaj tekst, połącz dwa dzienniki w jedną oś czasu posortowaną według czasu i zapisz karty i ich filtry jako obszar roboczy, który otworzysz ponownie w przyszłym tygodniu, zamiast odbudowywać.
Dowiedz się, co właściwie oznacza to wydarzenie
Wbudowane odwołanie do 181 artykułów wyjaśnia typowe zdarzenia zwykłymi słowami i dekoduje ich parametry - czym jest typ logowania 3, dlaczego 4625 ma kod statusu, co 6008 mówi o awarii maszyny. W aktywnym dzienniku systemu Windows 11 obejmował on 94,6 procent wpisów.
Benefits
W dzienniku innej osoby nie pojawia się komunikat "nie znaleziono opisu"
Skopiuj plik .evtx z serwera, otwórz go na swoim laptopie, a wpisy zostaną odczytane jako zdania. Tam, gdzie system Windows nie może wyrenderować wiadomości, ponieważ dostawca nie jest tutaj zainstalowany, odwołanie podaje, czym jest zdarzenie i co oznaczają jego pola, więc przesłany plik jest w ogóle wart otwarcia.
Uszkodzone kłody również się otwierają
Kiedy nagłówek pliku zostaje zniszczony, normalna ścieżka go odrzuca i większość przeglądających na tym się zatrzymuje. Skanowanie podpisu przegląda plik w poszukiwaniu fragmentów rekordów, zamiast ufać nagłówkowi: na celowo zniszczonym pliku testowym, który odzyskał 316 fragmentów i 23 367 rekordów w 1,5 sekundy. To jest przypadek, w którym ludzie płacą ceny kryminalistyczne za gdzie indziej.
Ogląda dalej po zamknięciu okna
Napisz regułę - ten identyfikator zdarzenia, ten kanał, to źródło - i otrzymuj powiadomienie, gdy to nastąpi. Nieudane logowanie, ostrzeżenie dotyczące dysku lub usługa, która ciągle uruchamia się ponownie, dociera do Ciebie w trakcie, gdy to się dzieje, zamiast zostać odnalezionym w przyszłym tygodniu przez kogoś przewijającego.
Dlaczego ludzie go używają
Duże dzienniki pozostają responsywne
Plik zawierający 300 000 rekordów został zindeksowany w około cztery sekundy i zajmował 9 MB podczas przeglądania. Przeskoczenie do dowolnego punktu w kanale zawierającym 34 000 zdarzeń zajmowało jednocyfrowe milisekundy. Do pamięci nie jest ładowane nic, na co nie patrzysz.
Eksportuj tam, gdzie praca jest kontynuowana
CSV, Excel, HTML i PDF na potrzeby raportu oraz bezpośrednio do Microsoft SQL Server, gdy trzeba sprawdzić zdarzenia lub je zachować: 23 317 zdarzeń wylądowało w tabeli w 3,5 sekundy, a liczba wierszy została później zweryfikowana przez niezależnego klienta.
Twoja konfiguracja przetrwa ponowne uruchomienie
Karty, źródła i filtry są zapisywane jako plik obszaru roboczego, a wybór można zamrozić w migawce i wysłać dalej. Ponowne otwarcie dochodzenia to jedno podwójne kliknięcie, a nie dwadzieścia minut odbudowy tych samych filtrów z pamięci.
FAQ
System Requirements
Windows Log Inspector
Languages
3.2
72 Mb
June 21, 2026
- Windows 11/10/8.1/8/7 (32/64 bit)
- Intel i3, AMD Ryzen 5 or above
- 4 GB of RAM or above
- NVIDIA® GeForce® series 8 and 8M, Intel® HD Graphics 2000, Quadro FX 4800, Quadro FX 5600, AMD Radeon™ R600, Mobility Radeon™ HD 4330, Mobility FirePro™ series, Radeon™ R5 M230 or higher graphics card with up-to-date drivers
- 1280 × 768 screen resolution, 32-bit color
- 1 GB of free hard disk space or above
GRT requirements trial note