Windows Log Inspector
それ自体を説明するイベント ログ
推測せずに Windows イベント ログを読み取ります。ライブ チャネル、別の PC から持ち込んだ .evtx ファイル、さらには破損したログを開き、各イベント ID の意味を説明し、リアルタイムで警告します。無料トライアル。
Full seller details: Legal information.
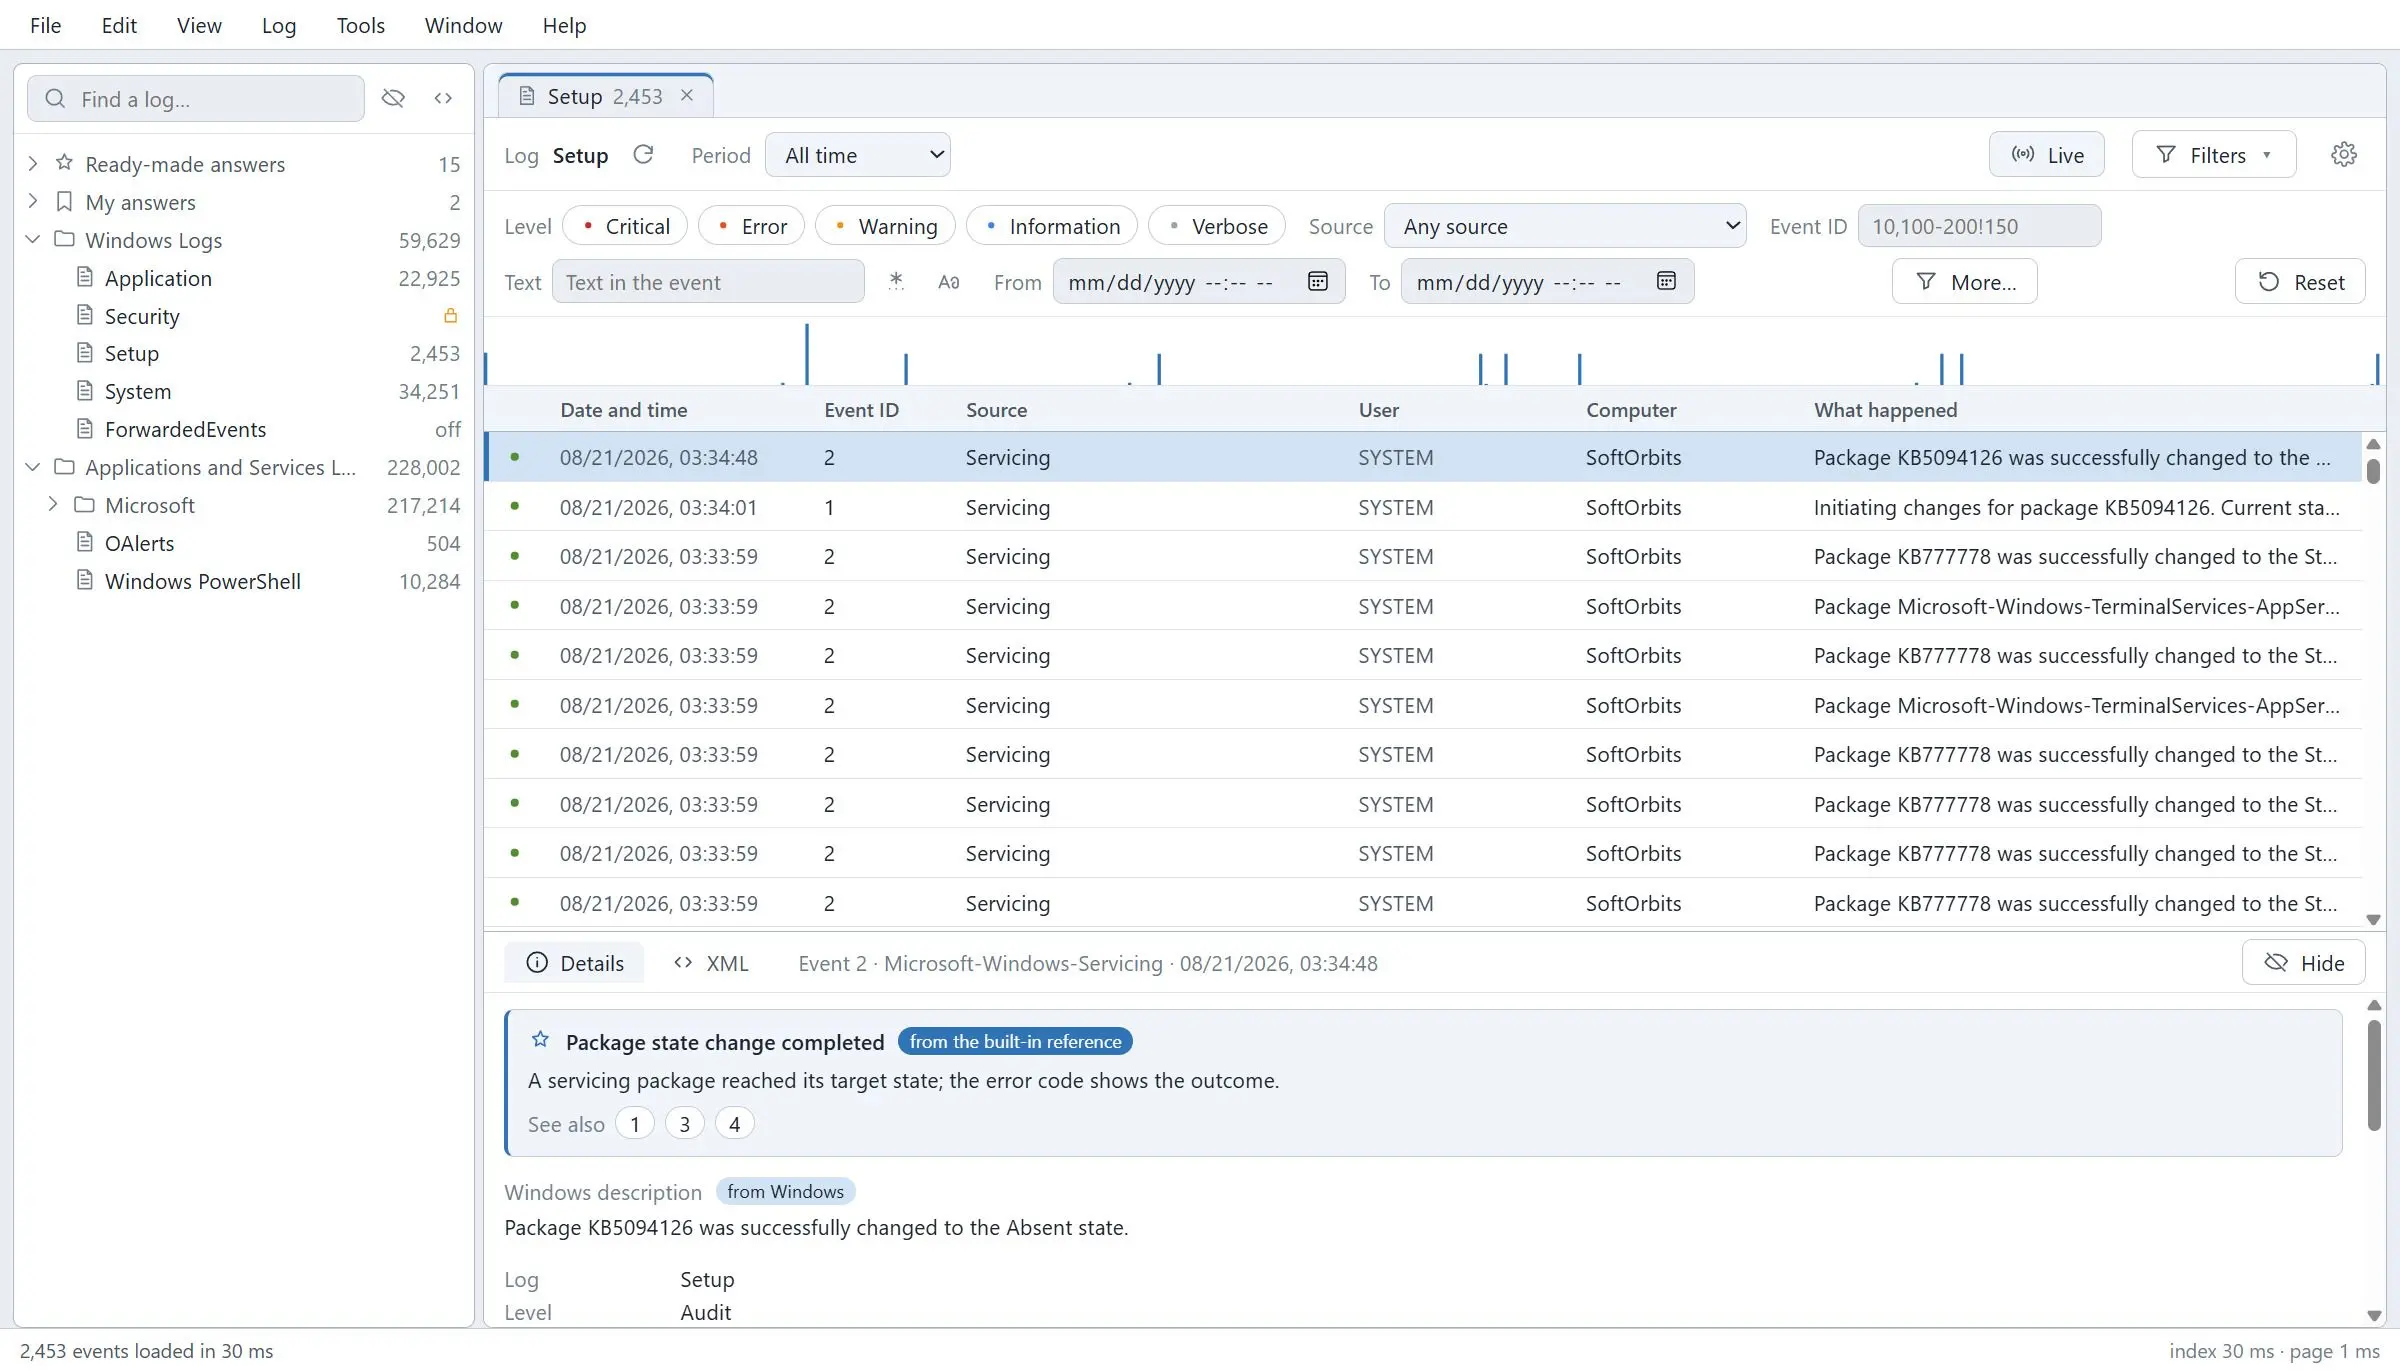
ライブ チャネルまたは別のマシンから引き継がれた .evtx ファイルを開き、300,000 件のレコードを重要な少数のレコードに切り分け、イベント ID を検索する代わりに平易な英語で意味を読み取ります。
ログは難しい部分ではありません。数字の壁は、
マシンがクラッシュし、サービスが停止し、誰かが侵入しました。答えはイベント ログのどこかにあります。そこで出てくるのは、意味のない数字の羅列、考えるのに1分かかるフィルターダイアログ、そしてログが別のコンピューターから来た瞬間に表示される「イベントIDの説明が見つかりません」という一行。最後のメッセージはバグではありません。メッセージのテキストはプロバイダーの DLL 内に存在しますが、お使いのマシンにはそのプロバイダーがインストールされていません。これはとにかくファイルを読み取り、独自の参照を運ぶため、Windows がそれについて何も言わない場合でも、イベントは意味を持ちます。
How to use it
持っているものは何でも開ける
最初にライブ チャネル - アプリケーション、システム、セキュリティ、セットアップ、およびアプリケーションとサービスの下のすべてのログ。次に、.evtx ファイルと .evt ファイルです。昨年のアーカイブ、同僚が圧縮して電子メールで送信したログ、起動しなくなったマシンから取り出したファイルです。最初に何もインポートまたは変換する必要はありません。
重要な数行まで切り取る
フィルターは後から適用されるのではなく、クエリとして Windows に渡されるため、独自の測定では 34,232 レコードのうち 615 レコードが 49 ミリ秒で返されました。テキストを検索し、2 つのログを時間順に並べ替えた 1 つのタイムラインに結合し、タブとそのフィルターをワークスペースとして保存し、再構築する代わりに来週再度開きます。
その出来事が実際に何を意味するのかを知る
181 件の記事からなるビルトイン リファレンスは、一般的なイベントを普通の言葉で説明し、そのパラメータを解読します。ログオン タイプ 3 とは何か、4625 にステータス コードがある理由、マシンがどのようにダウンしたかについて 6008 が示している内容などです。 Windows 11 のライブ ログでは、エントリの 94.6% がカバーされていました。
Benefits
他の人のログが「説明が見つかりません」と表示されなくなりました
サーバーから .evtx をコピーし、自分のラップトップで開くと、エントリが文章として読み取られます。プロバイダーがここにインストールされていないために Windows がメッセージを表示できない場合でも、リファレンスにはイベントの内容とそのフィールドの意味が記載されているため、送信されたファイルは開く価値があります。
破損した丸太も開く
ファイルのヘッダーが破壊されると、通常のパスはそれを拒否し、ほとんどのビューアはそこで停止します。署名スキャンでは、ヘッダーを信頼する代わりにファイル内でレコード チャンクを調べます。意図的に破壊されたテスト ファイルでは、1.5 秒で 316 個のチャンクと 23 個の 367 レコードが回復されました。それは、人々が他の場所に法医学的な価格を支払っている場合です。
ウィンドウを閉じた後も監視し続けます
このイベント ID、このチャネル、このソースなどのルールを作成し、それが発生したときにトレイ アラートを受け取ります。ログオンの失敗、ディスク警告、再起動を繰り返すサービスは、来週誰かがスクロールして見つけられるのではなく、まだ発生している間に届きます。
選ばれる理由
大きなログでも応答性を維持できる
300,000 レコード ファイルのインデックス作成には約 4 秒かかり、ページング中に 9 MB のフットプリントが保持されました。 34,000 イベント チャネル内の任意のポイントにジャンプするには、1 桁のミリ秒かかりました。見ていないものはメモリにロードされません。
作業を継続する場所にエクスポートする
レポートには CSV、Excel、HTML、PDF を使用し、イベントをクエリまたは保持する必要がある場合は Microsoft SQL Server に直接送信します。23,317 個のイベントが 3.5 秒でテーブルに入力され、その後、行数が独立したクライアントで検証されました。
セットアップは再起動後も存続します
タブ、ソース、フィルターはワークスペース ファイルとして保存され、選択内容をスナップショットに固定して送信できます。調査を再開するには、ダブルクリック 1 回で済み、同じフィルターをメモリから再構築するのに 20 分もかかりません。
よくある質問
System Requirements
Windows Log Inspector
Languages
3.2
72 Mb
June 21, 2026
- Windows 11/10/8.1/8/7 (32/64 bit)
- Intel i3, AMD Ryzen 5 or above
- 4 GB of RAM or above
- NVIDIA® GeForce® series 8 and 8M, Intel® HD Graphics 2000, Quadro FX 4800, Quadro FX 5600, AMD Radeon™ R600, Mobility Radeon™ HD 4330, Mobility FirePro™ series, Radeon™ R5 M230 or higher graphics card with up-to-date drivers
- 1280 × 768 screen resolution, 32-bit color
- 1 GB of free hard disk space or above
GRT requirements trial note