USB Warden
Csak Ön nyithatja meg a flash meghajtót
Titkosítsa és védje jelszóval az USB flash meghajtót valódi AES-256-tal. A meghajtó bármely Windows PC-n megnyílik, nincs telepítve és rendszergazdai jogok nélkül. Ingyenes verzió tartalmazza.
Full seller details: Legal information.
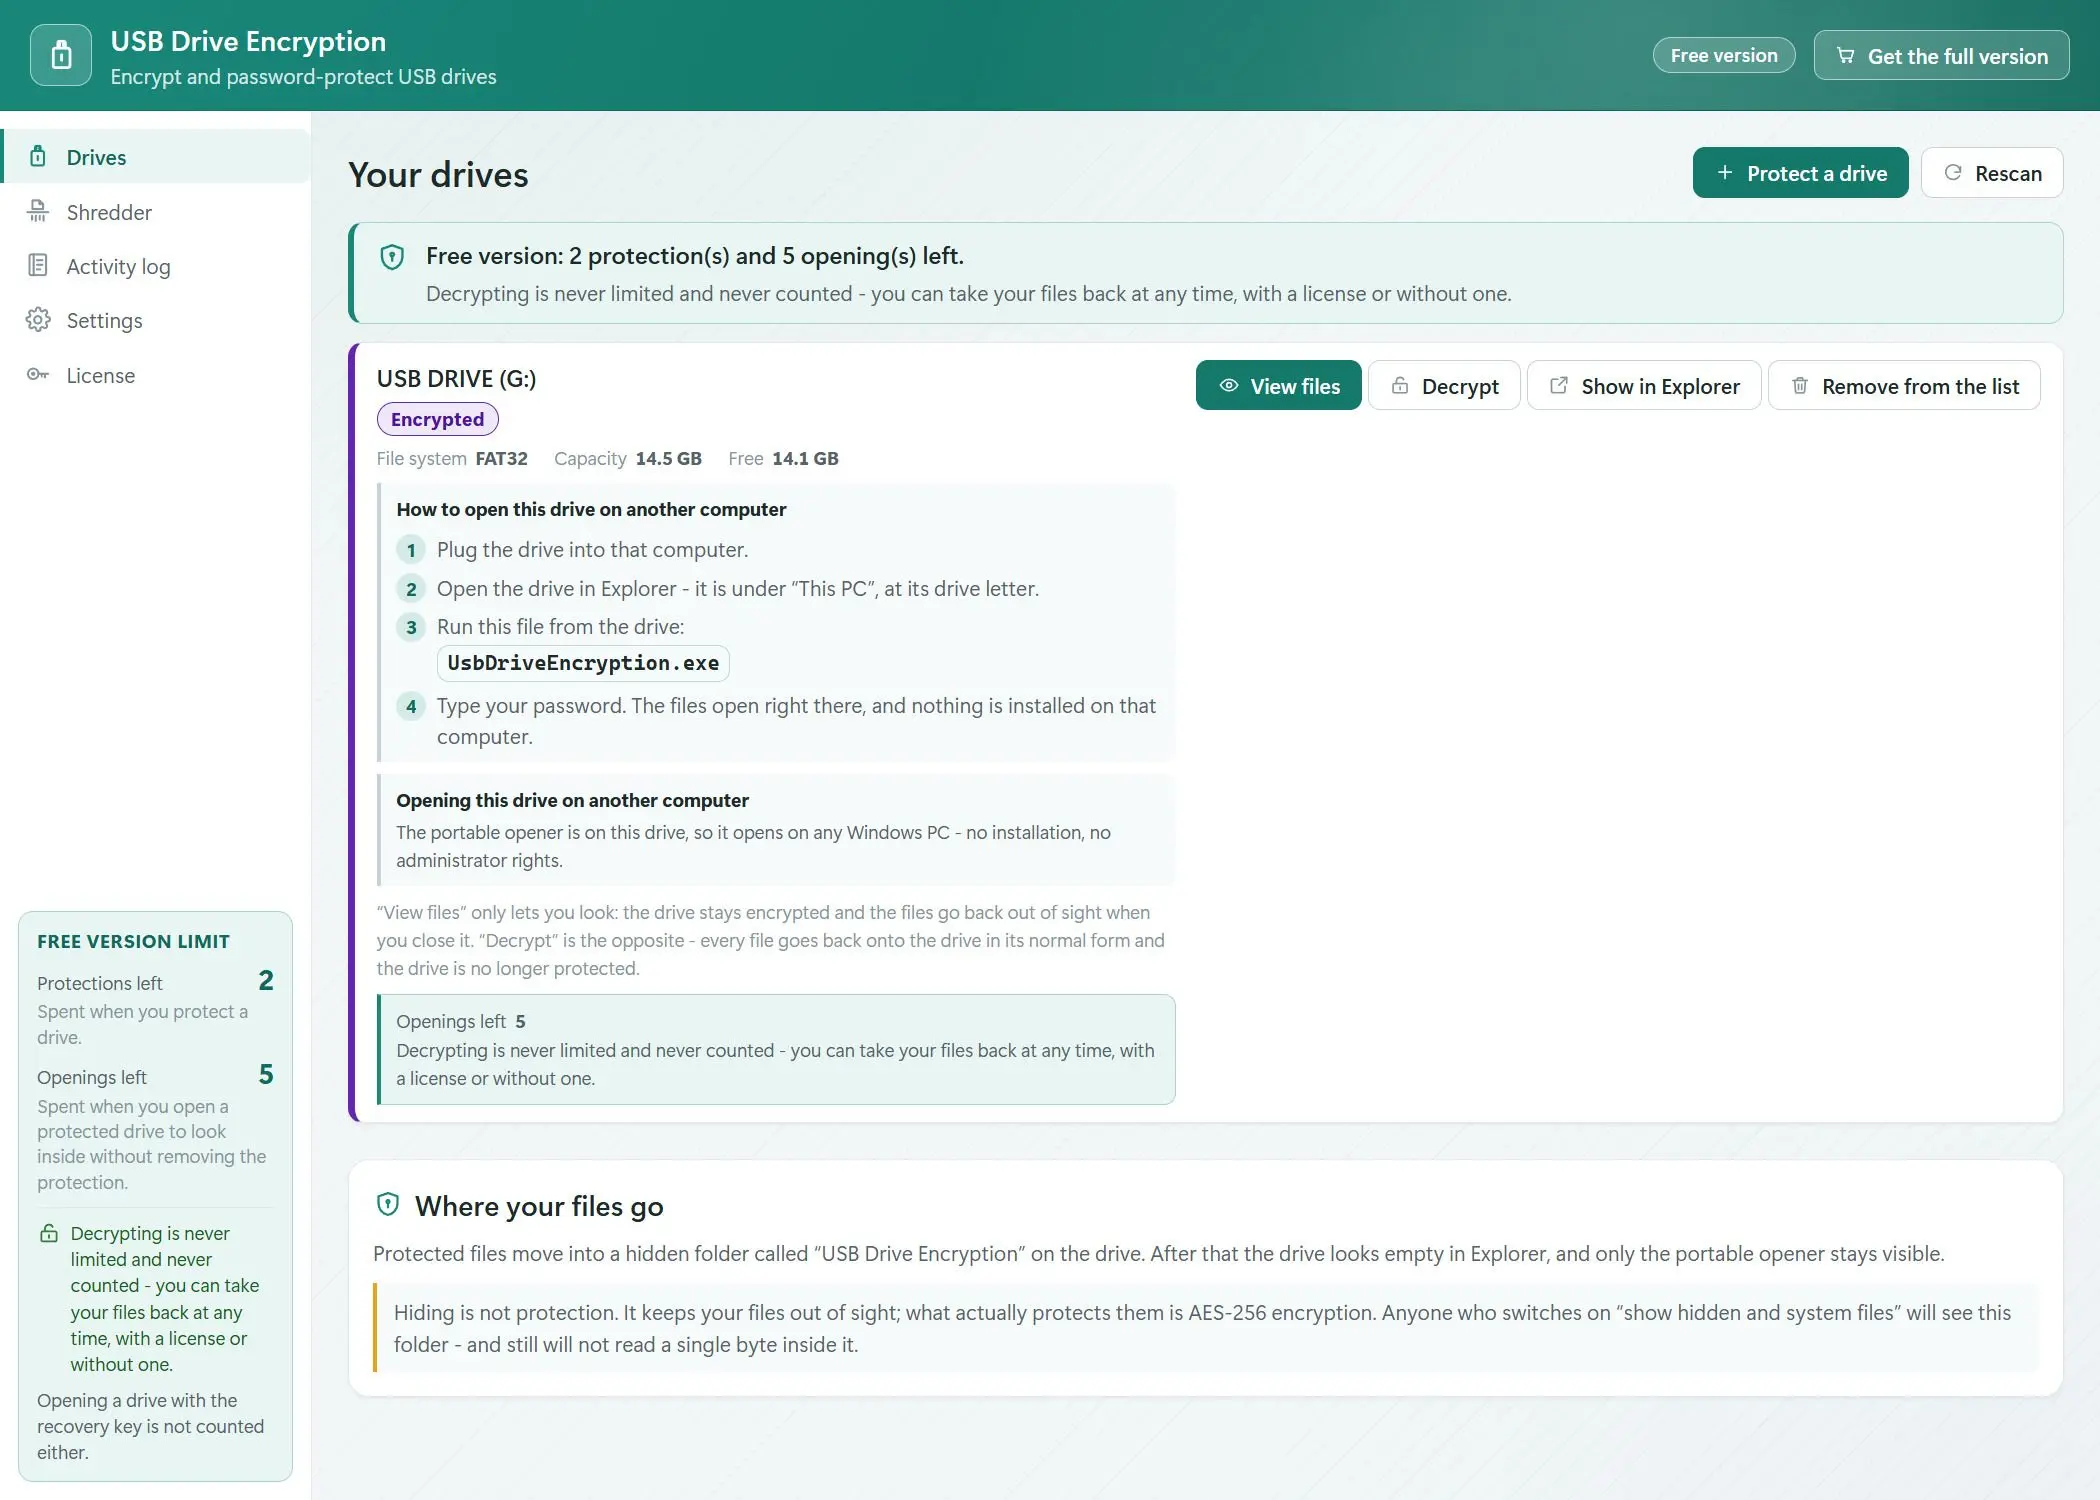
Titkosítsa a meghajtót AES-256-tal a saját gépén, majd nyissa meg később bármely Windows PC-n - egy kolléga laptopján, egy nyomda gépén - anélkül, hogy semmi sem lett volna telepítve, és rendszergazdai jogosultságok nélkül.
A Windows Home egyáltalán nem tudja titkosítani a flash meghajtót
A BitLocker To Go - mindenki által adott válasz - a Windows Pro, Enterprise és Education szolgáltatása. A Home nem szerepel a támogatott kiadások táblázatában, és az Eszköztitkosítás, amellyel egyes otthoni gépek rendelkeznek, csak a rendszert és a rögzített meghajtókat titkosítja, nem pedig külső USB-meghajtót. Tehát a legtöbb ember tulajdonában lévő Windows-kiadáson nincs beépített mód erre. Az alternatívák kernel-illesztőprogramot és rendszergazdai jogokat kérnek minden olyan gépen, ahol meg akarjuk nyitni a meghajtót - pontosan azon a gépen, ahol ezek nincsenek meg.
How to use it
Irányítsa a meghajtóra
A rendszer észleli a cserélhető meghajtókat a fájlrendszerükkel és a szabad területtel, és előre értesíti Önt, ha valami a kötettel kapcsolatos. A meghajtó nincs újraformázva és nincs újraparticionálva - a már rajta lévő fájlok ott maradnak, ahol vannak.
Állítson be egy jelszót
A tartalom AES-256-GCM-mel titkosított, és a kulcs az Ön jelszavából származik az Argon2id-en keresztül. Ezzel egyidejűleg egy helyreállítási kulcs is készül, amelyet kinyomtat vagy máshol tárol; nem kötődik sem a meghajtóhoz, sem a PC-hez, sem semmilyen fiókhoz. Ha kész, a meghajtó egy kis programot mutat, és semmi mást.
Nyissa meg bármelyik Windows PC-n
A feloldó magán a meghajtón utazik, és körülbelül 2 MB. Kattintson duplán egy kölcsönzött számítógépen, írja be a jelszót, és böngésszen a fájlok között - nincs telepítő, nincs rendszergazdai felszólítás, és semmi sem maradt a gépen.
Benefits
Titkosítás, nem valami, ami annak látszik
Az ebben a résben lévő eszközöket úgy találták ki, hogy fájlokat rejtenek el egy alternatív adatfolyamban, és a jelszót egyszerű szövegben tartják - egy ingyenes archiváló egy lépésben nyitja meg ezeket a meghajtókat. Itt van az AES-256-GCM, a jelszóból származó kulccsal. A mi oldalunkon nincs főkulcs, nincs hátsó ajtó, és semmi a meghajtóról.
Nincs driver, nincs rendszergazdai jog
Semmi sincs telepítve a Windowsba a védett meghajtó olvasásához, és nincs betöltve kernel módú összetevő sem. Ez a termék lényege: az a gép, amelyre szükség van a fájlokra, általában nem a tiéd, és nem lehet adminisztrátori jelszót kérni a tulajdonosától.
A meghajtó üresnek tűnik
A védelem után mindenki csak a feloldót látja; a tároló egy rejtett mappában van mellette. Az interfész őszinte azzal kapcsolatban, hogy mit vásárol: az elrejtés megakadályozza, hogy egy hétköznapi pillantást vethessenek rá, a titkosítás pedig az, ami valójában távol tartja az embereket a fájljaitól.
Miért használják az emberek?
Az Ön aktáit soha nem tartják túszként
Az ingyenes juttatás felhasználása után továbbra is mindent visszafejthet, és eltávolíthatja a fájlokat a meghajtóról, és a helyreállítási kulcs továbbra is működik. Az ingyenes műveletek kimerülése miatt nem tud több meghajtót megvédeni - soha nem áll Ön és a már birtokában lévő adatok közé.
Törölje a programot, tartsa meg az adatokat
A védelem a meghajtón lévő adatokban él, nem a mellette lévő végrehajtható fájlban. Ha a feloldó törlődik, helyezze vissza a programot ugyanarra a meghajtóra, és a jelszó újra megnyitja a tartalmat. Nincs visszaállítandó név és rekonstruálandó azonosító.
Semmit sem kell először formázni
Nincs újraparticionálás, nincs a bot letörlése a kezdés előtt, nincs előre eldöntött fix méretű konténer. A meghajtó normál meghajtó marad, amelyet a Windows felismer, és egy licenc nincs egy adott hardverhez láncolva.
GYIK
System Requirements
USB Warden
Languages
3.2
69,4 Mb
August 6, 2026
- Windows 11/10/8.1/8/7 (32/64 bit)
- Intel i3, AMD Ryzen 5 or above
- 4 GB of RAM or above
- NVIDIA® GeForce® series 8 and 8M, Intel® HD Graphics 2000, Quadro FX 4800, Quadro FX 5600, AMD Radeon™ R600, Mobility Radeon™ HD 4330, Mobility FirePro™ series, Radeon™ R5 M230 or higher graphics card with up-to-date drivers
- 1280 × 768 screen resolution, 32-bit color
- 1 GB of free hard disk space or above
GRT requirements trial note